Sem cloud obrigatória
Funciona offline. Tu decides onde ficam os teus dados.
A PRIVACIDADE NÃO É NEGOCIÁVEL.
As tuas palavras-passe, bilhetes, chaves e informações digitais importantes: em segurança num único lugar. Vários sistemas de IA de nível especializado desenvolveram arquiteturas de encriptação concorrentes, testaram os projetos uns dos outros com cenários de ataque e aperfeiçoaram-nos sem compromissos. A VORQYN combina encriptação moderna e controlo total: sem cloud obrigatória, sem subscrição obrigatória e sem transmissão de dados de utilização. YOUR KEYS. YOUR RULES.
Descobre a diferençaFunciona offline. Tu decides onde ficam os teus dados.
Sem aluguer permanente para as tuas próprias chaves.
Compra uma vez, utiliza para sempre.
Sem perfis de utilização nem análises ocultas.
A NOVA GERAÇÃO
EXPLICADO DE FORMA SIMPLES
A VORQYN reúne palavras-passe, códigos, bilhetes e informações importantes num só lugar. Menos pesquisas, mais organização e mais controlo sobre os teus dados.
Um gestor de palavras-passe deve proteger-te, não criar novas dependências. Por isso, a VORQYN coloca o teu cofre no centro, e não uma conta do fornecedor. Tu decides onde guardar os dados, como aceder, como sincronizar e que licença utilizar. A VORQYN reúne ainda palavras-passe, TOTP, bilhetes, códigos QR, contratos, subscrições, chaves e certificados num centro de segurança moderno.
PORQUÊ VORQYN?
A diferença está na arquitetura como um todo, não numa palavra da moda. A VORQYN combina propriedade dos dados, decisões técnicas transparentes e código moderno, sem impor uma cloud ou uma subscrição recorrente.
Um núcleo Rust moderno e modular, sem camadas de código legado. Componentes separados, interfaces rigorosas e operações de segurança auditáveis definem esta abordagem.
Um cofre local sem conta obrigatória do fornecedor. Para sincronizar dispositivos, escolhes o destino: o teu servidor SFTP, um serviço alojado por ti ou um fornecedor cloud já existente, como o Dropbox. Poderão ser acrescentados outros serviços.
Uma licença vitalícia separa a utilização prolongada dos pagamentos recorrentes. O estado da licença nunca deve limitar o teu direito de desencriptar, salvaguardar ou exportar os teus dados.
Sem telemetria de utilização ou comportamento como modelo de negócio. Um gestor de palavras-passe não precisa de saber que sites visitas, quantas contas tens ou quando desbloqueias o cofre.
Em vez de algoritmos proprietários secretos, a VORQYN utiliza criptografia estabelecida: Argon2id para derivação de chaves resistente a ataques offline com GPU/ASIC, XChaCha20-Poly1305 para encriptação autenticada e uma arquitetura criptoágil para futuras migrações pós-quânticas.
Mais do que palavras-passe: TOTP, notas, documentos, chaves, certificados, licenças, subscrições e contratos num sistema organizado.
PORQUÊ VORQYN?
A VORQYN facilita a gestão segura e organizada das tuas informações digitais importantes.
As palavras-passe ficam no teu dispositivo, mesmo sem internet. Dropbox e outros serviços cloud estão previstos como opções voluntárias de sincronização.
A encriptação moderna protege os teus dados sem exigir conhecimentos técnicos.
Uma licença vitalícia evita mensalidades ou anuidades obrigatórias.
PALAVRAS-PASSE · BILHETES · CONTRATOS · CHAVES
Das palavras-passe aos bilhetes QR: descobre as funcionalidades com exemplos práticos e capturas reais da aplicação.
PARA ALÉM DAS PALAVRAS-PASSE
A VORQYN organiza muito mais do que logins: códigos QR e de barras, bilhetes, contratos, subscrições, chaves e documentos digitais. Tudo onde realmente precisas.
O TEU DIA A DIA DIGITAL
Palavras-passe, documentos importantes, subscrições e prazos de cancelamento. A VORQYN organiza a tua vida digital.
Palavras-passe, segredos, TOTP e códigos de recuperação ficam juntos. A VORQYN separa o acesso prático do desbloqueio controlado.
As tuas palavras-passe e credenciais num lugar seguro. Encontra rapidamente o que precisas.
Chaves SSH, certificados X.509/TLS e contextos OpenPGP têm uma área própria. Prazos de validade, associações e estados são organizados juntamente com as credenciais.
Prazos, custos recorrentes, datas de cancelamento e lembretes transformam logins isolados numa visão completa de contas e contratos.
Acompanha as tuas subscrições, os custos e as datas de cancelamento.
O histórico, as revisões e as alterações rastreáveis fazem parte da conceção, sobretudo com vários dispositivos ou alterações acidentais.
A arquitetura permite partilhar segredos ou ficheiros individuais, em vez de todo o cofre. As permissões estão associadas a identidades e regras.
Etiquetas, pesquisa inteligente, cofres pessoais e responsabilidades definidas reduzem a confusão entre contas e serviços.
Organiza a informação importante e encontra-a rapidamente.
QUICKPASS · PARA ALÉM DAS PALAVRAS-PASSE
QUICKPASS
Com o QuickPass, os teus cartões de embarque, bilhetes de eventos e outros códigos estão sempre à mão. Basta abrir a VORQYN e mostrar o código.
Com VORQYN QuickPass, os dados digitalizáveis do dia a dia deixam de se perder entre fotografias, e-mails e conversas. Códigos QR, bilhetes, entradas e vales são organizados numa área própria.
O QuickPass guarda imagens PNG, JPEG e WebP, organiza-as por título, etiquetas, favoritos e validade e apresenta-as em tamanho adequado para leitura direta.
Um QuickPass é diferente de um código de configuração TOTP. A VORQYN separa os códigos para apresentar, os bilhetes e os segredos de autenticação.

VORQYN · PRIMEIRO OLHAR
Capturas reais da VORQYN: cofre e pesquisa, subscrições e contratos, bem como gestão de chaves e certificados. Clica numa imagem para a ampliar.
Assim é a VORQYN. As imagens mostram ecrãs reais da aplicação. Toca numa imagem para a ampliar.
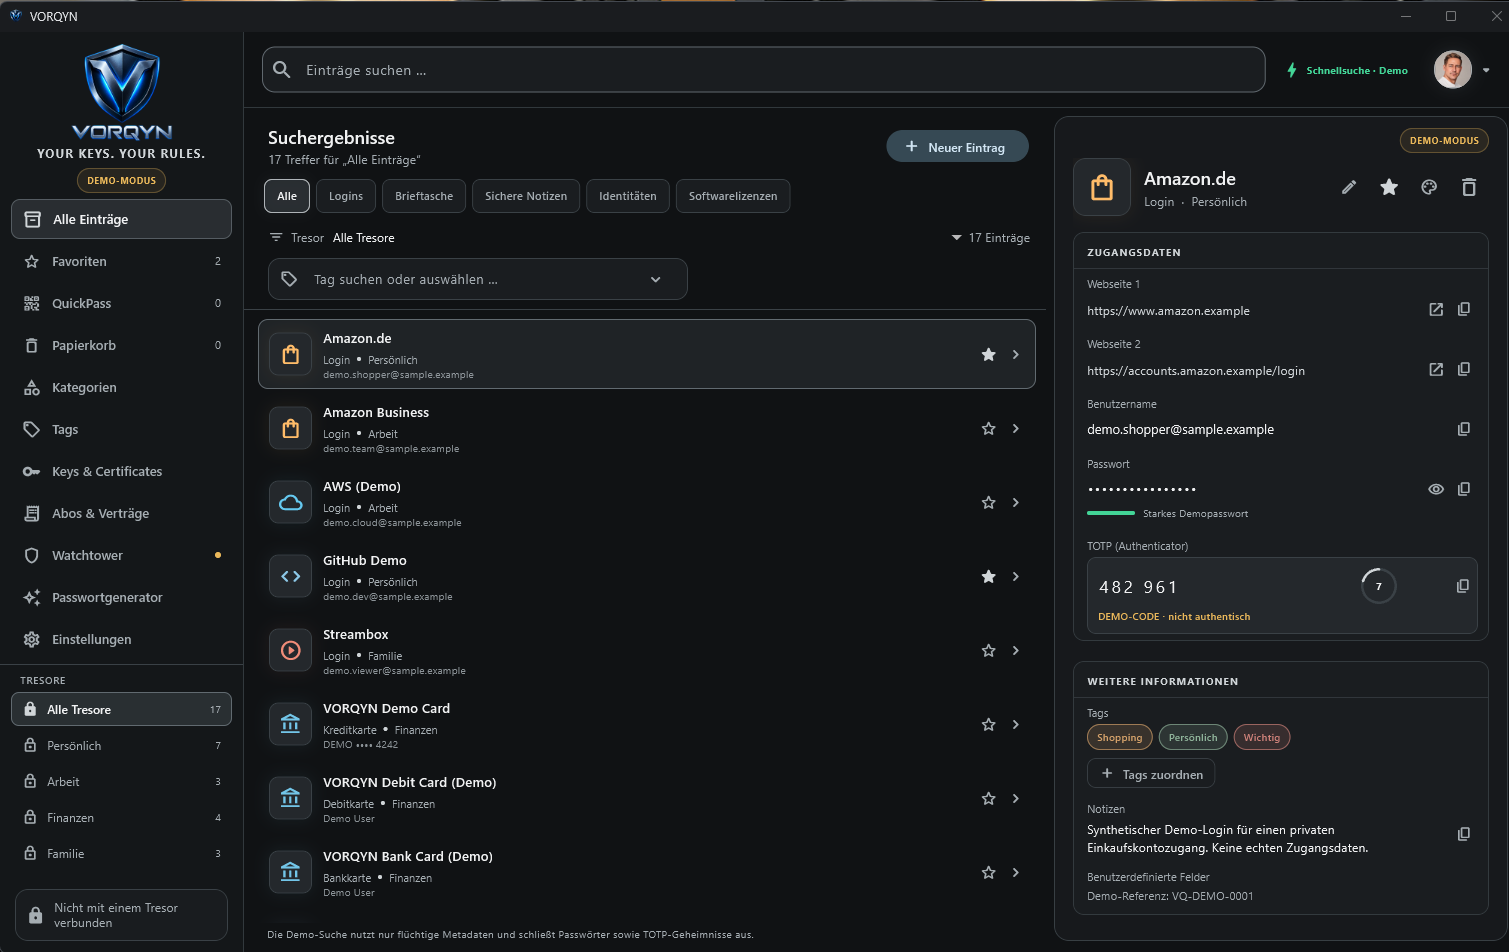
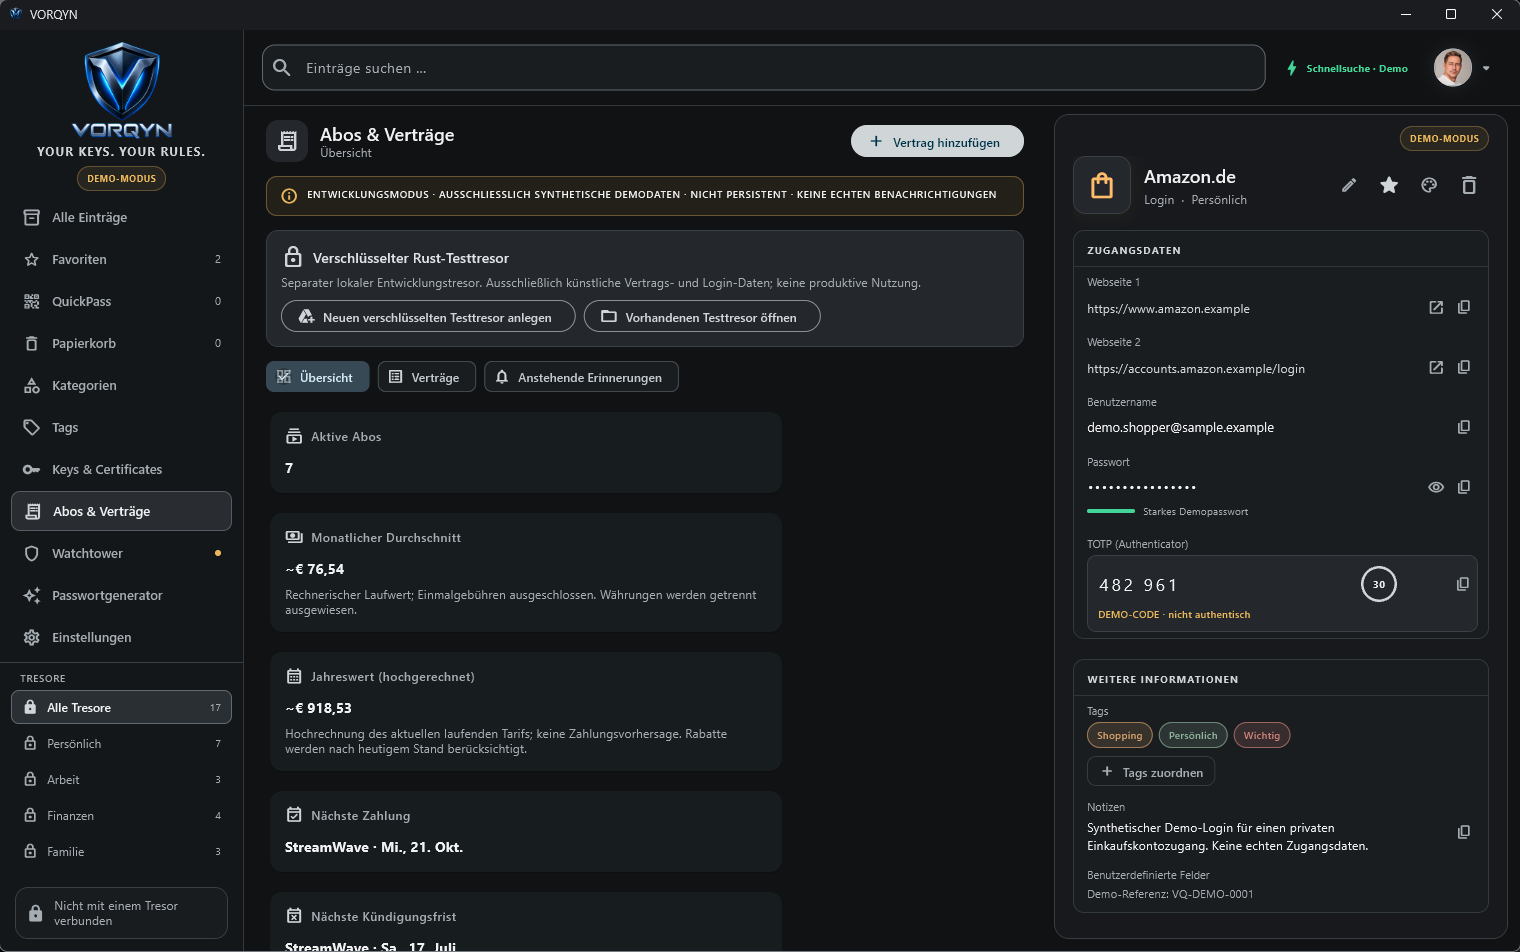
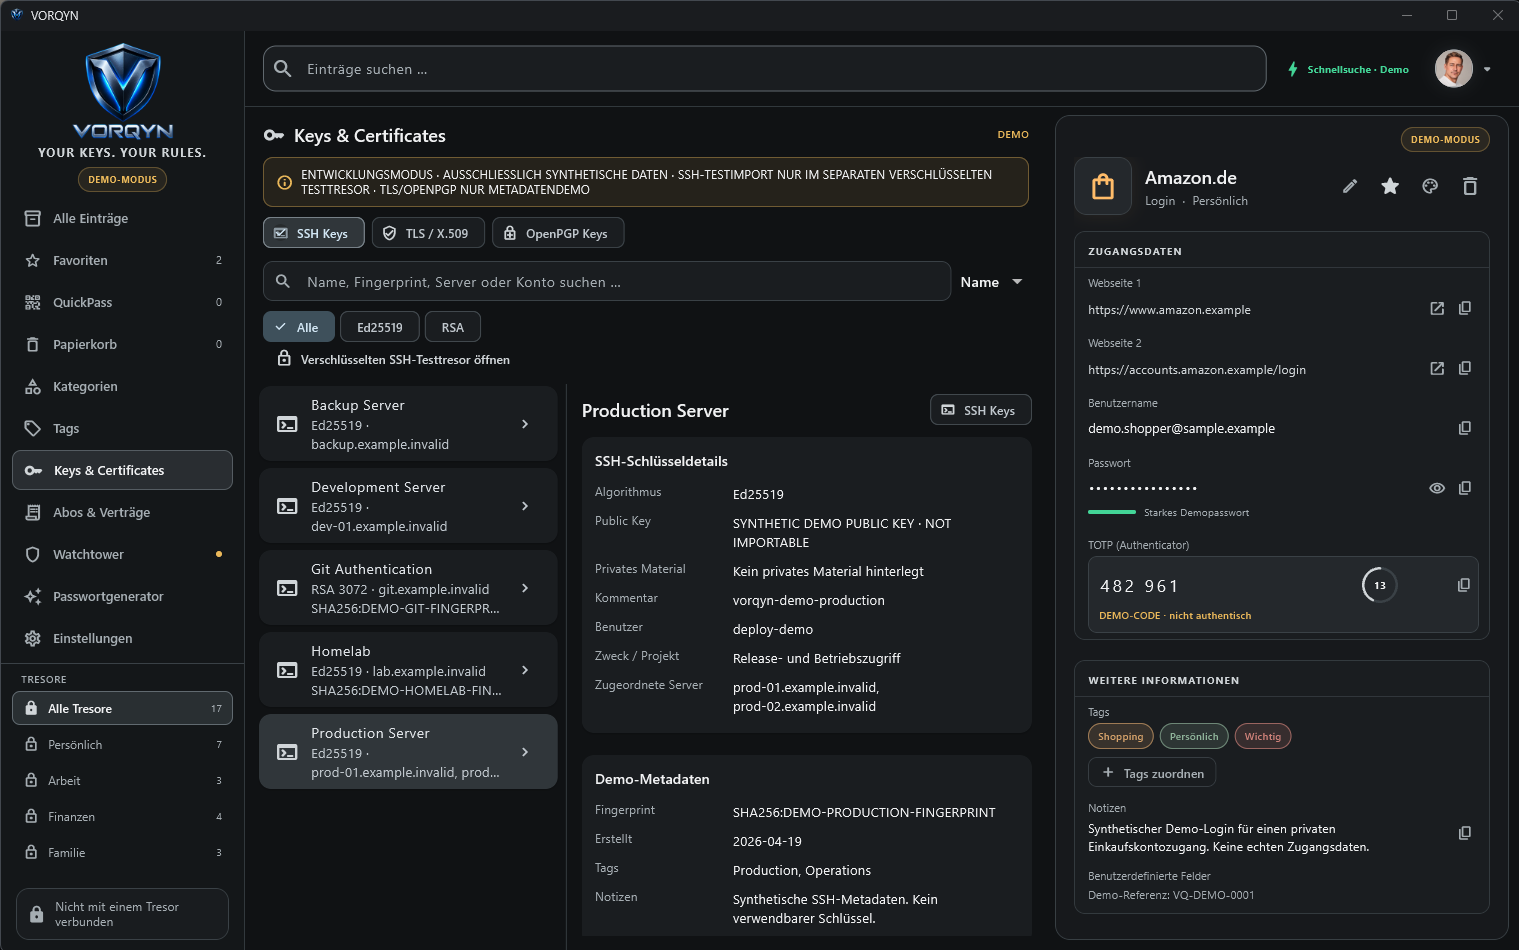
Capturas originais da aplicação VORQYN para Windows em modo de demonstração com dados fictícios. Não são maquetes.
CRYPTOGRAPHY BY DESIGN
VORQYN combina uma palavra-passe mestra com uma chave secreta independente de 256 bits. O objetivo é claro: uma cópia isolada do cofre não deve bastar para facilitar um ataque offline.
Argon2id funciona como derivação de chaves intensiva em memória. Foi escolhido para aumentar o custo dos ataques com GPU e ASIC, pois cada tentativa de palavra-passe também consome memória.
XChaCha20-Poly1305 protege a confidencialidade e a integridade. HKDF-SHA-256 separa as funções das chaves, e a arquitetura foi concebida para a preparação pós-quântica e futuras migrações criptográficas.
EM PROFUNDIDADE · CRIPTOGRAFIA MODERNA
A criptografia não melhora por combinar o maior número possível de algoritmos. O importante é separar claramente a derivação de chaves, a encriptação, a integridade, a identidade digital e as migrações futuras.
Derivação intensiva em memória: aumenta o custo das tentativas paralelas com GPU e ASIC especializados. Os parâmetros têm versões identificadas para permitir acompanhar o nível de proteção.
As chaves são separadas em vez de reutilizadas. Cada finalidade tem o seu ramo de derivação: desbloqueio, armazenamento local, cache do cofre, chaves dos registos e recuperação.
Encriptação simétrica autenticada com nonce de 24 bytes (192 bits). XChaCha20-Poly1305 combina propriedades AEAD robustas com gestão prática de nonces para entradas, revisões e anexos.
Funções distintas: X25519 para envelopes de dispositivos e troca de chaves; Ed25519 para eventos administrativos assinados e âncoras de confiança. As funções de assinatura e encriptação não se misturam.
Os algoritmos pós-quânticos padronizados oferecem um caminho para futuros envelopes de chaves e assinaturas. Um formato de cofre com versões permite migrações controladas em vez de alterações improvisadas.
A codificação determinística permite limites rigorosos de análise e testes reproduzíveis. A encriptação autenticada Secretstream, baseada em XChaCha, adapta-se a anexos grandes e fluxos de dados.
Argon2id aumenta os recursos necessários por tentativa, enquanto a chave secreta independente impede que o ficheiro do cofre seja suficiente por si só. A combinação dificulta os ataques offline com GPU e ASIC.
ENGINEERED FROM A CLEAN SLATE
Desde o início, a VORQYN separa o núcleo de segurança, a interface e as funcionalidades nativas. Assim, o código torna-se mais fácil de testar, as interfaces ficam mais claras e as alterações criptográficas podem ser controladas.
Rust oferece segurança de memória através de ownership e borrowing, evitando muitas classes de erros comuns. Flutter fornece interfaces consistentes, enquanto os adaptadores nativos tratam das funções de Windows, macOS, Linux, Android e iOS.
A estrutura criptográfica também é modular. Os identificadores de conjuntos criptográficos distinguem AEAD, KDF, assinaturas, envelopes de chaves e encriptação de anexos. As alterações incidem em componentes específicos. Substituir uma biblioteca não protege, por si só, os dados já guardados: a VORQYN define uma reencriptação verificada, com novas chaves e migração controlada.
Em vez de descartar indiscriminadamente o código antigo, a VORQYN coloca a questão essencial: De que interfaces, dependências e pressupostos de segurança precisamos realmente hoje? A nossa abordagem começa nessa pergunta, em vez de preservar obrigatoriamente decisões arquiteturais antigas.
SEM TELEMETRIA POR CONCEÇÃO
A VORQYN foi concebida para não gerar tráfego de telemetria ou rastreio durante a utilização local normal. Podes verificar isso com Wireshark, uma firewall ou monitorização de processos.
A atividade de rede para ativação, atualizações, sincronização escolhida pelo utilizador ou outras funções online é diferente. Importa distinguir claramente a utilização local da comunicação online intencional.
Isto é local-first na prática: a VORQYN funciona sem uma cloud obrigatória do fornecedor e o comportamento da rede permanece compreensível e controlável.
PRIVACY THAT YOU CAN VERIFY
Um gestor de palavras-passe não precisa de comunicar com o fornecedor todos os dias. A VORQYN foi concebida para utilização local sem telemetria nem análises : sem perfis de utilização, eventos ocultos de desbloqueio nem estatísticas sobre as contas guardadas.
A exceção é visível: A ativação da licença requer comunicação definida. A sincronização com a tua infraestrutura também gera tráfego, tal como as funções online ativadas por ti. Estas atividades não são ocultadas como «telemetria».
Os utilizadores avançados podem analisar o comportamento com Wireshark, monitorização de processos e registos da firewall. Esta verificabilidade faz parte dos objetivos de lançamento; não se afirma aqui qualquer auditoria externa.
LOCAL FIRST. YOUR INFRASTRUCTURE.
As palavras-passe continuam acessíveis sem internet. O armazenamento local é a base do sistema, não apenas uma cache temporária. Não é necessária uma conta obrigatória de um fornecedor central para aceder aos teus dados.
Os fornecedores cloud existentes também podem servir de destinos opcionais de sincronização. Além do teu servidor SFTP, Dropbox está entre as integrações previstas, podendo ser acrescentados outros fornecedores. Podes continuar a utilizar o teu serviço em vez de mudar para uma cloud do fabricante. Os dados são encriptados no dispositivo; o fornecedor não recebe chaves de desencriptação e apenas armazena dados encriptados.
Um ponto é especialmente importante para utilizadores técnicos: Sincronizar ficheiros não equivale a gerir permissões de equipa. Por isso, a arquitetura separa o transporte encriptado da gestão de identidades, funções e permissões.
SECURITY ENGINEERING
A VORQYN combina criptografia robusta, limites rigorosos para analisadores, domínios de segurança separados, regras de recuperação, interfaces verificáveis e chaves distintas. Em conjunto, estes elementos possibilitam um gestor de palavras-passe de nova geração completo.
A encriptação autenticada protege os segredos e deteta alterações aos dados encriptados. A integridade é tão importante como a confidencialidade.
Interfaces restritas, analisadores rigorosos, módulos testáveis e chaves separadas reduzem a complexidade nas áreas críticas.
Mudanças de dispositivo, cópias de segurança e fatores perdidos exigem regras próprias. A encriptação pouco vale se a recuperação expuser os dados sem aviso.
A segurança da VORQYN resulta da combinação de criptografia, arquitetura, controlo de acesso e comportamento verificável, não de uma palavra da moda.
PARA EQUIPAS E EMPRESAS
No modo Business, a tua equipa pode gerir palavras-passe partilhadas e acessos importantes. Tu defines quem pode aceder a cada informação.
BUSINESS EXPLAINED
Em muitas equipas, os problemas começam com um documento ou uma conversa com credenciais partilhadas. Isto não escala: deixa de ser claro quem mantém acesso, qual é a versão atual e como revogar permissões em segurança.
Em vez disso, o modelo Business utiliza organizações, membros, grupos e cofres de equipa. Um Owner gere a organização, os Vault Admins supervisionam cofres específicos, os Editors mantêm os registos e os Viewers têm acesso de leitura ao conteúdo atribuído. Cada ação é limitada pela função e pelo cofre.
O essencial: Encriptar segredos não equivale a gerir permissões. Alterações aos membros exigem distribuição e rotação controladas de chaves. Uma pasta SFTP não basta para uma plataforma segura de equipas. O serviço de coordenação gere o acesso sem necessitar das palavras-passe em claro.
SEGURANÇA ENTERPRISE · IDENTIDADE · AUDITORIA
A VORQYN Enterprise combina identidades centralizadas, permissões granulares e entrega verificável de chaves para gerir colaboradores, serviços e segredos críticos.
Registo central de acessos autorizados: identidade, ID e versão do segredo, hora, dispositivo e tipo de acesso. Nunca inclui o conteúdo secreto.
Funções, grupos e políticas por segredo. Segredos sujeitos a controlo rigoroso exigem autorização do servidor antes da entrega de novas chaves.
Revogar permissões, identificar segredos potencialmente expostos e coordenar a rotação.
Serviços e pipelines com privilégios mínimos, identidades OIDC e credenciais de curta duração.
O registo central comprova autorizações e entregas de chaves, não todas as cópias após a desencriptação local. Personal e Community continuam a funcionar totalmente offline.
Arquitetura Enterprise no whitepaper ↗YOUR VAULT. EVERYWHERE.
A VORQYN foi concebida para computadores, smartphones e navegadores. O núcleo Rust partilhado mantém uma lógica de segurança consistente em todas as plataformas, enquanto os adaptadores nativos tratam das particularidades de cada sistema.
A VORQYN foi concebida para computadores e telemóveis. Os teus navegadores também serão suportados.
Extensões do navegador Firefox · Chrome · Edge · Opera · Safari
O Windows é a principal plataforma de desenvolvimento. Todas as referências a plataformas indicam sistemas-alvo; os lançamentos e aprovações específicos dependem dos testes correspondentes.
FREE · PERSONAL · PRO · BUSINESS · ENTERPRISE
A VORQYN oferece uma edição permanentemente gratuita. Personal e Pro estão disponíveis com licenças vitalícias sem subscrição obrigatória. Business e Enterprise destinam-se a equipas e organizações.
Gratuita, pessoal ou empresarial: escolhe a edição mais adequada. As edições pagas podem ser testadas durante 14 dias.
Começa em segurança, gratuitamente e sem pressas.
Começa gratuitamente e guarda palavras-passe em segurança.
Gratuito, limitado a 50 palavras-passe.
A tua vida digital sem o limite da edição Free: local e independente.
Para quem quer gerir palavras-passe e dados importantes todos os dias.
Compra uma vez e utiliza permanentemente.
Para utilizadores avançados e quem aloja os próprios serviços: mais controlo, funcionalidades e licença permanente sem subscrição.
Funcionalidades avançadas para utilização intensiva. Compra uma vez e utiliza sempre.
Compra uma vez e utiliza Pro permanentemente.
Cofres partilhados e controlo de acesso claro em vez de listas de palavras-passe em conversas.
Para equipas que querem gerir palavras-passe em conjunto e controlar os acessos.
Para agências, equipas DevOps e departamentos de TI.
Governação e políticas para toda a organização em ambientes de TI complexos.
Para grandes empresas com muitas equipas e requisitos específicos.
Para grandes empresas e ambientes de TI exigentes.
Os primeiros 500 compradores de Personal no lançamento recebem uma atualização gratuita para Pro Lifetime. Pro também está disponível separadamente como licença vitalícia.
As edições pagas incluem um teste gratuito de 14 dias. Descobre o produto antes de comprar e escolhe a edição. A versão Free continuará gratuita.
Todas as edições estão previstas para o lançamento da VORQYN. O produto ainda não foi lançado publicamente; os detalhes finais das licenças serão confirmados no lançamento.
OPEN SOURCE FOUNDATION
A base técnica da VORQYN é open source e estará disponible públicamente en GitHub. Quem quiser compreender a derivação de chaves, a encriptação ou os limites dos analisadores não precisa de confiar apenas no marketing.
Não ocultamos o algoritmo. A VORQYN baseia-se em componentes estabelecidos como Argon2id, HKDF-SHA-256, XChaCha20-Poly1305, X25519 e Ed25519. A implementação aberta e as interfaces legíveis tornam a base verificável.
PARA CURIOSOS E TÉCNICOS
Sim. O princípio local-first coloca o teu cofre local no centro. Abrir, pesquisar, gerir e consultar funciona sem uma conta cloud obrigatória. As ligações de rede servem apenas para funções online escolhidas ou ativação.
Não. A cloud do fornecedor não é obrigatória. Para sincronizar dispositivos, estão previstos o teu servidor SFTP ou serviços existentes como Dropbox. Outros serviços serão anunciados aquando do lançamento.
Sim. A licença vitalícia dá direito de utilização permanente sem mensalidades ou anuidades obrigatórias, como alternativa aos modelos exclusivamente por subscrição.
O sistema de tipos do Rust pode evitar muitos erros de memória na compilação. As suas vantagens incluem ownership, componentes modulares e limites auditáveis; não constituem uma certificação de segurança automática.
As organizações precisam de identidades, funções, membros, registo de dispositivos e permissões verificáveis. Um ficheiro sincronizado não chega.
O princípio de privacidade evita o envio de estatísticas do teu comportamento. As ligações para funções ativadas por ti, como a sincronização, são diferentes e devem ser transparentes.
A VORQYN chegará em breve. Entretanto, as capturas reais mostram a aplicação atual e as funcionalidades previstas.
O Argon2id necessita de memória e tempo de cálculo por tentativa, tornando os ataques paralelos mais dispendiosos. Uma chave secreta independente de 256 bits também integra o desbloqueio. Isto dificulta os ataques offline, sem os tornar impossíveis.
A VORQYN foi concebida com preparação pós-quântica: chaves simétricas de 256 bits, formatos criptoágeis e arquitetura para migração controlada para algoritmos padronizados como ML-KEM e ML-DSA. Isto não significa que já esteja certificada como segura contra ataques quânticos.
Está previsto publicar a base técnica no GitHub, onde poderá ser analisada e transferida. Os programadores poderão examinar algoritmos, bibliotecas e interfaces.
A VORQYN foi concebida para funcionar localmente sem telemetria: sem estatísticas, pings de rastreio ou monitorização oculta. Podes inspecionar o tráfego com Wireshark ou uma firewall. Ativação, sincronização escolhida e atualizações geram ligações distintas.
Nada. A versão Free é permanentemente gratuita. O limite de 50 palavras-passe consta da comparação das edições. As edições superiores podem ser testadas durante 14 dias.
No lançamento, os primeiros 500 compradores da VORQYN Personal recebem uma atualização gratuita para Pro Lifetime. A oferta limita-se às primeiras 500 compras elegíveis.
O QuickPass guarda códigos QR, cartões de embarque, bilhetes e vales em entradas próprias. Ficam imediatamente disponíveis, sem se perderem entre fotografias, e-mails e conversas.
A VORQYN foi concebida para agilidade criptográfica: encriptação, derivação, assinaturas e envelopes de chaves têm versões independentes. Um algoritmo afetado pode ser substituído por uma alternativa revista. Os cofres são reencriptados com chaves novas, verificados e só depois migrados. Mantém-se a cópia anterior durante o processo. Não estão previstas alterações automáticas sem revisão nem degradações de segurança.
IMPORTA SABER
Não. Podes guardar as tuas palavras-passe no teu dispositivo e utilizar a VORQYN sem uma ligação permanente à internet.
Sim. A VORQYN não impõe uma cloud, mas a sincronização opcional também poderá funcionar com serviços existentes como Dropbox ou o teu próprio servidor.
Existe uma edição permanentemente gratuita e outras com mais funcionalidades. As edições pagas podem ser testadas durante 14 dias.
Não. Com uma licença vitalícia, pagas uma vez e utilizas a tua versão permanentemente.
O QuickPass reúne códigos QR, bilhetes de avião, entradas e vales para os mostrares rapidamente.
A VORQYN evita enviar estatísticas de utilização. Apenas as funcionalidades online que ativas, como a ativação ou a sincronização, geram ligações correspondentes.
A VORQYN chegará em breve. Esta página já oferece uma pré-visualização real da aplicação.
BREVEMENTE · MADE IN GERMANY · OPEN SOURCE CORE
Um gestor de palavras-passe de nova geração com Argon2id contra ataques offline com GPU/ASIC, XChaCha20-Poly1305, núcleo open source, QuickPass, subscrições e contratos, modo Business, testes de 14 dias e Pro Lifetime para os primeiros 500 compradores de Personal.
As tuas palavras-passe e os teus dados importantes merecem um lugar seguro. A VORQYN chegará em breve, com uma edição gratuita, licenças vitalícias e uma oferta especial para os primeiros 500 compradores de Personal.
Um novo produto da Alemanha. A VORQYN está em desenvolvimento e ainda não teve o seu primeiro lançamento.
YOUR KEYS. YOUR RULES.