Bez obowiązkowej chmury
Działa offline. Ty wybierasz miejsce przechowywania danych.
PRYWATNOŚĆ NIE PODLEGA NEGOCJACJOM.
Twoje hasła, bilety, klucze i ważne dane cyfrowe: bezpieczne w jednym miejscu. Kilka zaawansowanych systemów AI opracowało konkurencyjne architektury szyfrowania, testowało je wzajemnie i doskonaliło bez kompromisów. VORQYN łączy nowoczesne szyfrowanie z pełną kontrolą — bez obowiązkowej chmury, abonamentu i przekazywania danych o użytkowaniu. YOUR KEYS. YOUR RULES.
Poznaj różnicęDziała offline. Ty wybierasz miejsce przechowywania danych.
Nie musisz bez końca płacić za dostęp do własnych kluczy.
Kup raz i korzystaj bezterminowo.
Bez profilowania użytkowników i ukrytej analityki.
NOWA GENERACJA
PROSTO WYJAŚNIONA
VORQYN przechowuje hasła, kody, bilety i ważne informacje w jednym miejscu. To mniej szukania, lepszy porządek i większa kontrola nad danymi.
Menedżer haseł powinien Cię chronić, a nie uzależniać od dostawcy. Dlatego w centrum VORQYN znajduje się Twój sejf, a nie konto producenta. Ty decydujesz, gdzie są dane, kto ma dostęp, jak działa synchronizacja i jaką licencję wybierasz. Hasła, kody TOTP, bilety, kody QR, umowy, subskrypcje, klucze i certyfikaty trafiają do jednego bezpiecznego miejsca.
DLACZEGO VORQYN?
Różnicę tworzy cała architektura, nie modne hasło. VORQYN łączy własność danych, przejrzyste rozwiązania techniczne i nowoczesny kod — bez narzucania chmury ani cyklicznych opłat.
Nowoczesny modułowy rdzeń w Rust zamiast warstw przestarzałego kodu. Jasny podział komponentów, precyzyjne interfejsy i możliwe do audytu operacje bezpieczeństwa.
Lokalny sejf nie wymaga konta producenta. Jeśli synchronizujesz urządzenia, sam wybierasz miejsce: własny serwer SFTP, usługę self-hosted lub istniejącą chmurę, np. Dropbox. W przyszłości mogą pojawić się kolejni dostawcy.
Licencja dożywotnia nie wymaga stałych opłat. Status licencji nie powinien ograniczać prawa do odszyfrowania, wykonania kopii zapasowej ani eksportu własnych danych.
Bez telemetrii zachowań jako modelu biznesowego. Menedżer haseł nie musi wiedzieć, jakie strony odwiedzasz, ile masz kont ani kiedy otwierasz sejf.
Zamiast autorskich tajnych algorytmów VORQYN stosuje sprawdzone rozwiązania: Argon2id do pamięciochłonnego wyprowadzania kluczy utrudniającego ataki offline z użyciem GPU i ASIC, XChaCha20-Poly1305 do szyfrowania uwierzytelnionego oraz architekturę umożliwiającą przyszłą migrację postkwantową.
To więcej niż hasła: TOTP, notatki, dokumenty, klucze, certyfikaty, licencje, subskrypcje i umowy w jednym uporządkowanym systemie.
DLACZEGO VORQYN?
VORQYN ułatwia bezpieczne i przejrzyste zarządzanie ważnymi informacjami cyfrowymi.
Twoje hasła pozostają na urządzeniu również bez internetu. Planowana jest dobrowolna synchronizacja przez Dropbox i inne magazyny w chmurze.
Nowoczesne szyfrowanie chroni dane bez konieczności posiadania specjalistycznej wiedzy.
Licencja dożywotnia zastępuje obowiązkowe opłaty miesięczne lub roczne.
HASŁA · BILETY · UMOWY · KLUCZE
Od haseł po bilety QR: poznaj produkt dzięki prawdziwym zastosowaniom i zrzutom ekranu aplikacji.
WIĘCEJ NIŻ HASŁA
VORQYN porządkuje nie tylko loginy, ale również kody QR i kreskowe, bilety, umowy, subskrypcje, klucze i dokumenty cyfrowe. Wszystko pod ręką.
TWOJA CYFROWA CODZIENNOŚĆ
Hasła, dokumenty, subskrypcje i terminy wypowiedzenia. VORQYN porządkuje Twój cyfrowy świat.
Hasła, sekrety, kody TOTP i kody odzyskiwania mają swoje miejsce w jednym systemie. VORQYN oddziela wygodny dostęp od kontrolowanego odblokowania.
Hasła i dane logowania w jednym bezpiecznym miejscu. Szybko znajdziesz to, czego szukasz.
Klucze SSH, certyfikaty X.509/TLS oraz dane OpenPGP mają własną sekcję. Daty wygaśnięcia, powiązania i status są uporządkowane obok danych dostępowych.
Okresy umów, opłaty cykliczne, terminy wypowiedzenia i przypomnienia zmieniają pojedyncze loginy w przejrzysty przegląd kont i umów.
Kontroluj subskrypcje, koszty i terminy wypowiedzenia.
Historia, rewizje i możliwe do prześledzenia zmiany są elementem projektu, zwłaszcza przy pracy na wielu urządzeniach lub przypadkowej edycji wpisu.
Architektura bezpieczeństwa umożliwia udostępnianie pojedynczych sekretów i plików zamiast całego sejfu. Udostępnianie musi opierać się na tożsamościach i zasadach.
Tagi, inteligentne wyszukiwanie, osobiste sejfy i jasny podział odpowiedzialności pomagają uporządkować konta i usługi.
Uporządkuj ważne informacje i szybko je odnajduj.
QUICKPASS · WIĘCEJ NIŻ HASŁA
QUICKPASS
Dzięki QuickPass karty pokładowe, bilety na wydarzenia i inne kody są zawsze pod ręką. Zamiast szukać w mailach lub zdjęciach, otwierasz VORQYN i pokazujesz kod.
With VORQYN QuickPass– codzienne dane do zeskanowania nie giną już w zdjęciach, skrzynkach odbiorczych czy komunikatorach. Kody QR, bilety lotnicze, karty pokładowe, bilety na wydarzenia, kupony i inne obrazy kodów lub biletów trafiają do osobnej sekcji.
QuickPass przechowuje PNG, JPEG i WebP obrazy, porządkuje je według tytułów, tagów, ulubionych i dat ważności oraz wyświetla odpowiednio duże, aby można je było okazać na lotnisku, dworcu, przy wejściu na wydarzenie lub w punkcie obsługi.
QuickPass celowo różni się od kodu konfiguracji TOTP. VORQYN oddziela kody do okazania i bilety od sekretów uwierzytelniania. Dzięki temu interfejs jest wygodniejszy, a mechanizmy bezpieczeństwa bardziej przejrzyste.

VORQYN · PIERWSZE SPOJRZENIE
Oryginalne zrzuty ekranu VORQYN: sejf i wyszukiwanie, subskrypcje i umowy oraz zarządzanie kluczami i certyfikatami. Kliknij obraz, aby otworzyć go w pełnej rozdzielczości.
Tak wygląda VORQYN. Obrazy przedstawiają rzeczywiste widoki aplikacji. Dotknij obrazu, aby go powiększyć.
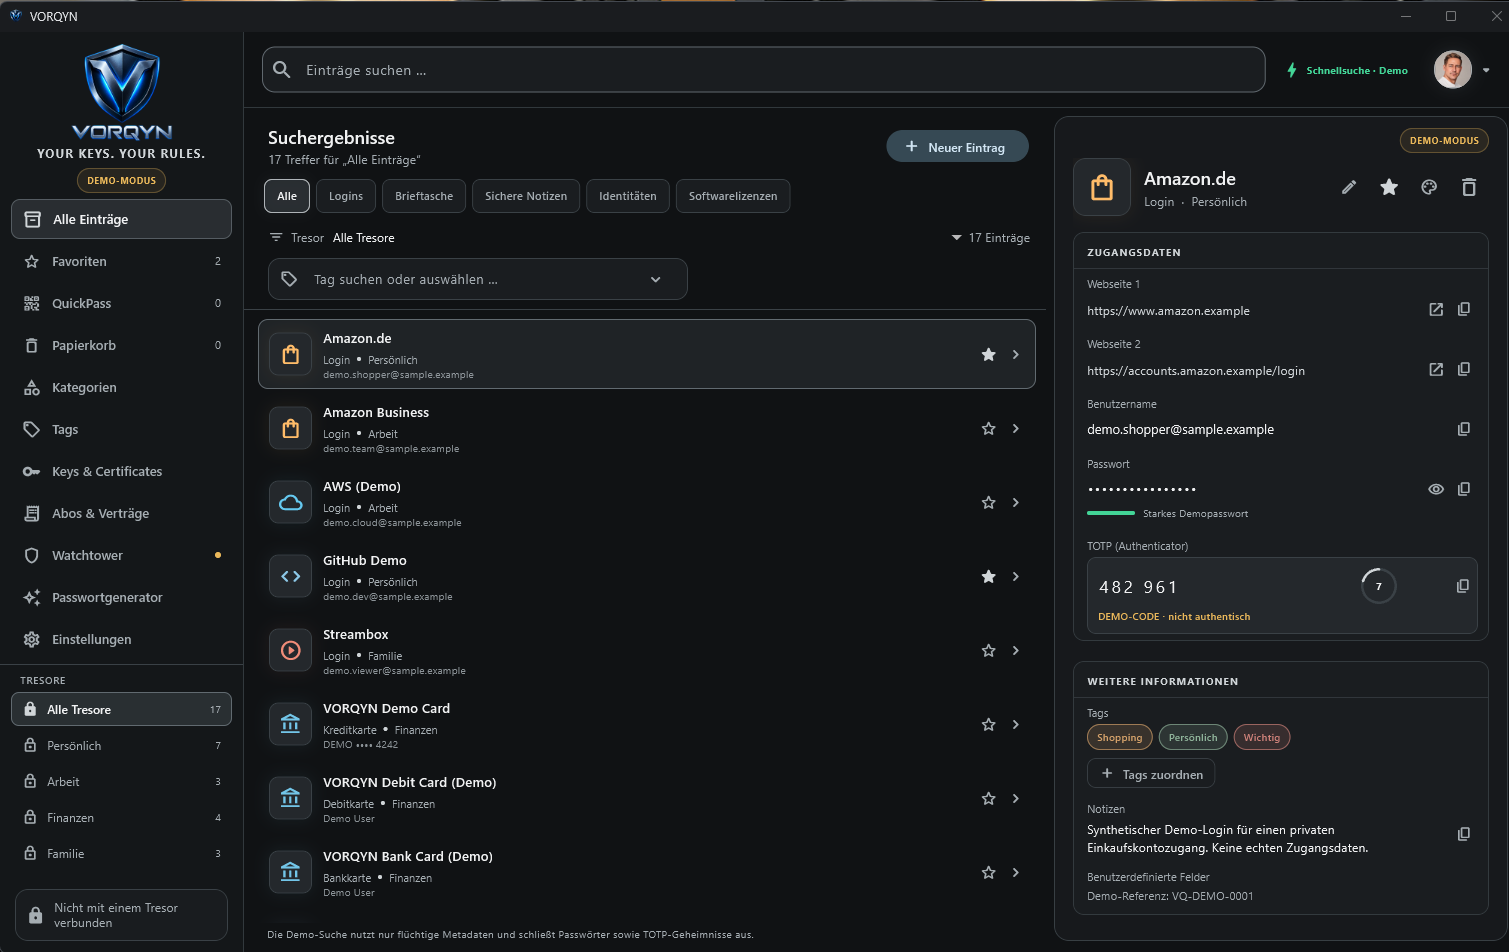
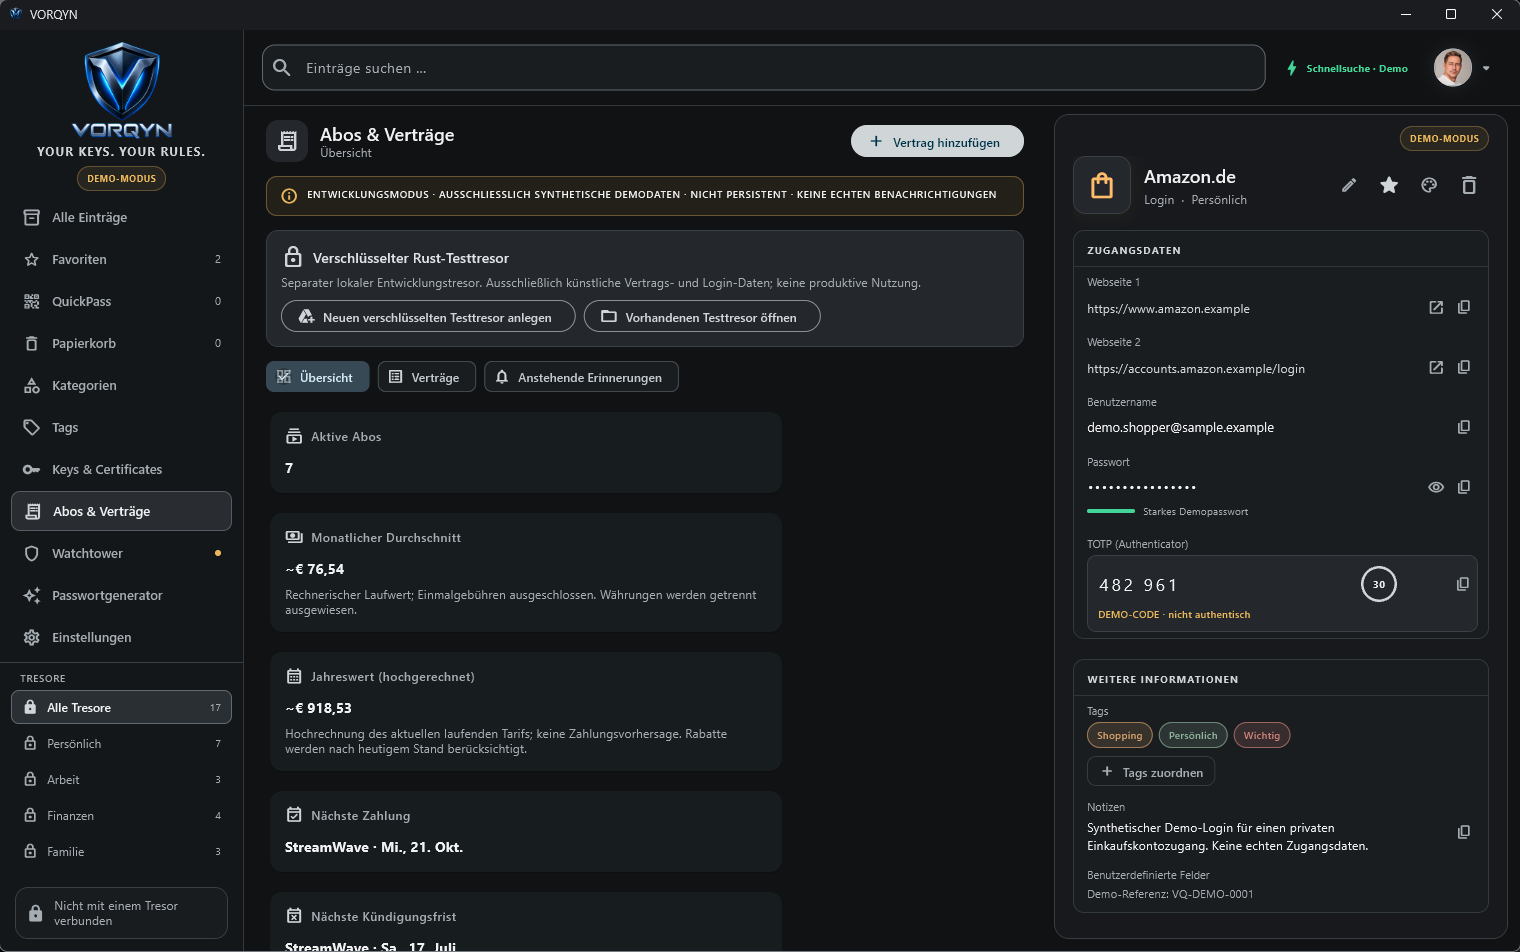
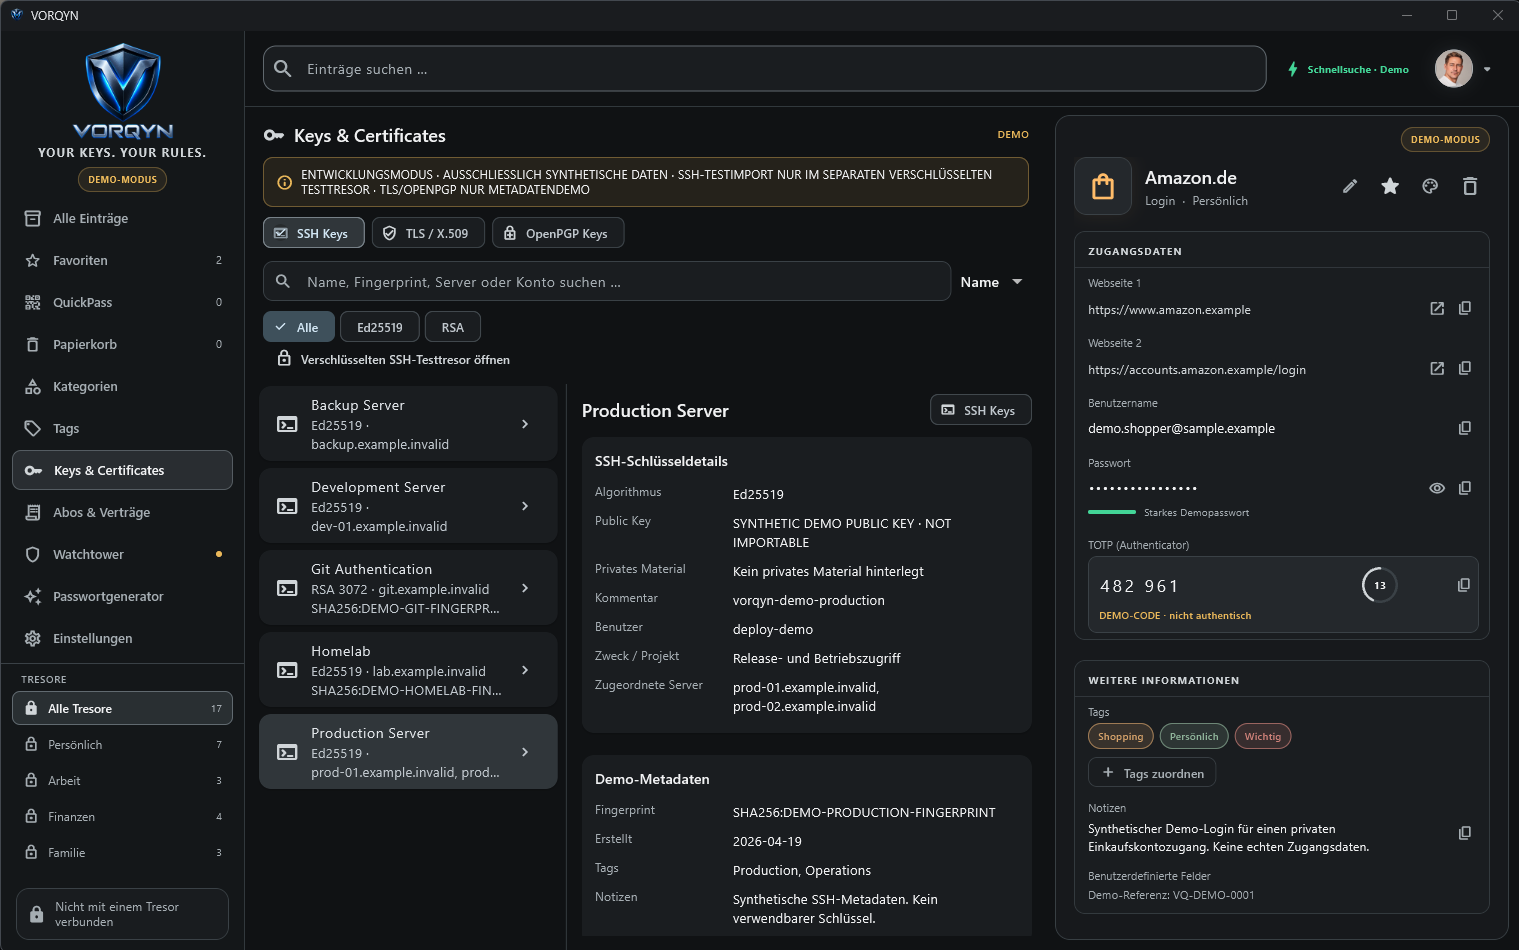
Oryginalne obrazy aplikacji VORQYN dla Windows w trybie demonstracyjnym z syntetycznymi danymi. Bez inscenizowanych makiet.
KRYPTOGRAFIA W PROJEKCIE
VORQYN łączy hasło główne z niezależnym 256-bitowym kluczem tajnym. Cel jest jasny: sama kopia sejfu nie powinna ułatwiać zgadywania haseł offline.
Argon2id pełni funkcję pamięciochłonnego wyprowadzania kluczy. Wybrano go, aby zwiększać koszt ataków GPU i ASIC, gdyż każda próba hasła zużywa także pamięć.
XChaCha20-Poly1305 chroni poufność i integralność przechowywanych danych. HKDF-SHA-256 wyraźnie rozdziela zastosowania kluczy, a architekturę świadomie przygotowano na gotowość na kryptografię postkwantową i przyszłe migracje kryptograficzne.
DOGŁĘBNIE · NOWOCZESNA KRYPTOGRAFIA
Kryptografia nie staje się lepsza przez mieszanie jak największej liczby algorytmów. Ważne jest jasne rozdzielenie celów wyprowadzania kluczy, szyfrowania danych, integralności, tożsamości cyfrowej i przyszłej migracji.
Pamięciochłonne wyprowadzanie kluczy zwiększa koszt równoległego zgadywania haseł przez GPU i specjalizowane układy ASIC. Parametry są wersjonowane, aby zachować porównywalny profil kosztu ataku.
Klucze są rozdzielone zamiast ponownie używane. Każdy cel ma własną gałąź wyprowadzania: odblokowanie, przechowywanie lokalne, pamięć podręczna sejfu, klucze wpisów i odzyskiwanie.
Uwierzytelnione szyfrowanie symetryczne z 24-bajtową (192-bitową) wartością nonce. XChaCha20-Poly1305 łączy silne właściwości AEAD z praktycznym zarządzaniem nonce dla wielu wpisów, rewizji i załączników.
Role są oddzielone: X25519 służy do kopert urządzeń i wymiany kluczy, a Ed25519 do podpisanych zdarzeń administracyjnych i kotwic zaufania. Funkcje podpisu i szyfrowania nie są mieszane.
Znormalizowane algorytmy postkwantowe pozwalają w przyszłości tworzyć asymetryczne koperty kluczy i podpisy. Wersjonowany format sejfu wspiera kontrolowaną migrację zamiast ryzykownych doraźnych zmian.
Deterministyczne kodowanie zapewnia ścisłe granice parsera i powtarzalne kontrole bezpieczeństwa. Uwierzytelnione szyfrowanie Secretstream oparte na XChaCha nadaje się do dużych załączników i strumieni danych w oddzielnych kontekstach.
Argon2id zwiększa zasoby potrzebne do każdej próby, a niezależny tajny klucz sprawia, że sama kopia sejfu nie wystarcza do ataku. Razem utrudniają zgadywanie offline z użyciem GPU i ASIC.
ZAPROJEKTOWANY OD ZERA
Od początku VORQYN oddziela krytyczny dla bezpieczeństwa rdzeń od interfejsu użytkownika i funkcji natywnych platform. Ułatwia to testowanie kodu, poprawia czytelność interfejsów i kontrolę zmian kryptograficznych.
Rust zapewnia bezpieczeństwo pamięci dzięki własności i pożyczaniu referencji, ograniczając całe klasy typowych błędów pamięci. Flutter zapewnia spójne interfejsy, a natywne adaptery obsługują wymagane funkcje Windows, macOS, Linux, Androida i iOS.
Stos kryptograficzny również pozostaje modułowy. Wersjonowane identyfikatory zestawów rozróżniają AEAD, KDF, podpisy, koperty kluczy i szyfrowanie załączników. Zmiany mogą dotyczyć konkretnych komponentów bezpieczeństwa. Sama wymiana biblioteki nie chroni już zapisanych danych: VORQYN przewiduje osobny, zweryfikowany proces ponownego szyfrowania ze świeżymi kluczami i kontrolowaną migrację.
Zamiast odrzucać cały starszy kod, VORQYN zadaje podstawowe pytanie: Jakich interfejsów, zależności i założeń bezpieczeństwa naprawdę dziś potrzebujemy? Zaczynamy od tego pytania zamiast domyślnie utrzymywać dawne decyzje architektoniczne.
BEZ TELEMETRII Z ZAŁOŻENIA
VORQYN zaprojektowano tak, aby podczas zwykłej pracy lokalnej nie generował telemetrii ani ruchu śledzącego. Możesz to sprawdzić samodzielnie przez Wireshark, zaporę sieciową lub monitorowanie procesów.
Ruch sieciowy związany z aktywacją, aktualizacjami, własną synchronizacją lub innymi świadomie używanymi funkcjami online jest czymś innym. Kluczowe jest wyraźne rozdzielenie działania lokalnego i zamierzonej komunikacji sieciowej.
Na tym polega local-first w praktyce: VORQYN działa bez obowiązkowej chmury dostawcy, a jego komunikacja sieciowa pozostaje przejrzysta i pod kontrolą użytkownika.
PRYWATNOŚĆ, KTÓRĄ MOŻESZ SPRAWDZIĆ
Menedżer haseł nie musi codziennie łączyć się z producentem. VORQYN zaprojektowano z myślą o korzystanie lokalne bez telemetrii i analityki : bez profilu użytkowania, ukrytych zdarzeń odblokowania ani statystyk zapisanych kont.
Wyjątek jest jawny: Aktywacja licencji wymaga określonej komunikacji. Synchronizacja przez własną infrastrukturę także generuje ruch, podobnie jak świadomie używane funkcje online, np. pobieranie plików. Nie jest to ukryta telemetria.
Zaawansowani użytkownicy mogą sprawdzić to za pomocą Wireshark, monitorowania procesów i logów zapory. Możliwość weryfikacji to cel projektu; nie twierdzimy, że istnieje zewnętrzny certyfikat audytu.
LOKALNIE. TWOJA INFRASTRUKTURA.
Hasła pozostają dostępne bez internetu. Lokalne przechowywanie to podstawa, a nie tymczasowa pamięć offline. Nie trzeba zakładać obowiązkowego konta u dostawcy, aby otwierać wpisy.
Istniejący dostawcy chmury mogą służyć jako opcjonalne cele synchronizacji. Obok własnego serwera SFTP, Dropbox znajduje się wśród planowanych integracji; inni dostawcy również mogą zostać dodani. Można pozostać przy dotychczasowej chmurze zamiast przechodzić na chmurę producenta. Dane sejfu są szyfrowane na urządzeniu, więc dostawca przechowuje wyłącznie szyfrogram, bez kluczy odszyfrowania.
Jedna rzecz jest szczególnie ważna dla osób technicznych: Synchronizacja plików to nie to samo co zarządzanie uprawnieniami zespołu. Dlatego architektura oddziela transport zaszyfrowanych danych od zarządzania tożsamościami, rolami i uprawnieniami udostępniania.
INŻYNIERIA BEZPIECZEŃSTWA
VORQYN łączy silną kryptografię ze ścisłymi granicami parserów, oddzielnymi domenami bezpieczeństwa, zasadami odzyskiwania, interfejsami możliwymi do audytu i starannym rozdziałem kluczy. Razem tworzą Menedżer haseł nowej generacji possible.
Szyfrowanie uwierzytelnione chroni sekrety i wykrywa modyfikacje szyfrogramu. Integralność jest tak samo ważna jak poufność.
Wąskie interfejsy, ścisłe parsery, testowalne moduły i odrębne zastosowania kluczy ograniczają złożoność krytycznych komponentów bezpieczeństwa.
Zmiana urządzeń, kopie zapasowe i utracone czynniki dostępu wymagają osobnych reguł bezpieczeństwa. Szyfrowanie traci sens, jeśli odzyskiwanie niepostrzeżenie ujawnia dane.
Bezpieczeństwo VORQYN wynika ze współdziałania kryptografii, architektury, kontroli dostępu i weryfikowalnego działania, a nie z pojedynczego sloganu.
DLA ZESPOŁÓW I FIRM
W trybie Business zespół może wspólnie zarządzać udostępnionymi hasłami i ważnymi danymi dostępu. Sam decydujesz, kto ma dostęp do poszczególnych informacji.
BUSINESS — WYJAŚNIENIE
W wielu zespołach problemy zaczynają się od wspólnego dokumentu lub czatu pełnego haseł. To nie skaluje się: nie wiadomo, kto nadal ma dostęp, która wersja jest aktualna i jak bezpiecznie odebrać uprawnienia.
Zamiast tego koncepcja Business opiera się na organizacjach, członkach, grupach i sejfach zespołowych. Owner zarządza organizacją, Vault Admins nadzorują wybrane sejfy, Editors edytują wpisy, a Viewers mają dostęp tylko do odczytu przypisanych treści. Operacje są ograniczane rolą i sejfem.
Crucially: Szyfrowanie sekretów to nie to samo co zarządzanie uprawnieniami. Zmiany członkostwa wymagają kontrolowanego rozdzielania i rotacji kluczy. Sam folder SFTP nie wystarczy jako bezpieczna platforma zespołowa. Usługa koordynująca zarządza dostępem bez konieczności poznawania haseł w postaci jawnej.
BEZPIECZEŃSTWO ENTERPRISE · TOŻSAMOŚĆ · AUDYT
VORQYN Enterprise łączy centralne zarządzanie tożsamościami i szczegółowe uprawnienia z możliwością śledzenia wydawanych kluczy. Organizacje mogą zarządzać pracownikami, usługami i wrażliwymi sekretami przez cały ich cykl życia.
Centralny rejestr audytu autoryzowanego dostępu: tożsamość, identyfikator i wersja sekretu, czas, urządzenie i rodzaj dostępu. Bez zawartości sekretów w logach.
Role, grupy i reguły dla poszczególnych sekretów. Ściśle chronione sekrety wymagają autoryzacji serwera przed wydaniem nowego materiału kluczowego.
Cofnij dostęp, zidentyfikuj potencjalnie ujawnione sekrety i skoordynuj wymaganą rotację poświadczeń.
Łącz usługi i procesy z zasadą najmniejszych uprawnień, tożsamościami OIDC i krótkotrwałymi poświadczeniami.
Centralny audyt dowodzi autoryzacji i wydania kluczy, nie każdej możliwej kopii po lokalnym odszyfrowaniu. Personal i Community pozostają w pełni funkcjonalne offline bez obowiązkowego serwera.
Poznaj architekturę bezpieczeństwa Enterprise ↗TWÓJ SEJF. WSZĘDZIE.
VORQYN jest przeznaczony na komputery, smartfony i przeglądarki. Wspólny rdzeń Rust zapewnia spójność kluczowej logiki bezpieczeństwa między platformami, a natywne adaptery obsługują funkcje właściwe dla systemów operacyjnych.
VORQYN jest przeznaczony na komputery i smartfony. Obsługiwane są także przeglądarki internetowe.
Rozszerzenia przeglądarek Firefox · Chrome · Edge · Opera · Safari
Windows to główna platforma rozwoju. Wszystkie wzmianki o platformach dotyczą platform docelowych; konkretne wydania i zatwierdzenia wymagają odpowiednich testów.
FREE · PERSONAL · PRO · BUSINESS · ENTERPRISE
VORQYN oferuje trwale bezpłatną edycję. Personal i Pro są dostępne jako licencje dożywotnie bez obowiązkowych subskrypcji. Business i Enterprise powstają z myślą o zespołach i organizacjach.
Darmowa, osobista lub firmowa: wybierz odpowiednią edycję. Płatne edycje można testować przez 14 dni.
Zacznij bezpiecznie i za darmo, bez presji czasu.
Zacznij bezpłatnie i bezpiecznie przechowuj hasła.
Bezpłatnie, maksymalnie 50 haseł.
Twoje cyfrowe życie bez limitu wersji Free: lokalnie, niezależnie i pod kontrolą.
Dla każdego, kto na co dzień zarządza hasłami i ważnymi danymi.
Kup raz i korzystaj bezterminowo.
Dla zaawansowanych i osób korzystających z własnych serwerów: więcej kontroli, więcej funkcji i licencja bez abonamentu.
Zaawansowane funkcje do intensywnego użytku. Kup raz i korzystaj bezterminowo.
Kup raz, korzystaj z Pro bezterminowo.
Wspólne sejfy i jasna kontrola dostępu zamiast list haseł na czatach zespołu.
Dla zespołów, które wspólnie zarządzają hasłami i dostępem.
Dla agencji, zespołów DevOps i działów IT.
Centralny nadzór i polityki dla złożonych środowisk IT.
Dla dużych firm z wieloma zespołami i szczególnymi wymaganiami.
Dla dużych firm i wymagających środowisk IT.
Pierwszych 500 kupujących wersji Personal podczas premiery otrzyma bezpłatne rozszerzenie do Pro Lifetime. Pro jest też dostępne osobno jako standardowa licencja dożywotnia.
Wersje płatne obejmują 14-dniowy bezpłatny okres próbny. Poznaj produkt przed zakupem, a potem wybierz edycję. Wersja Free pozostaje bezpłatna bez ograniczenia czasowego.
Wszystkie edycje są planowane na premierę VORQYN. Produkt nie został jeszcze udostępniony publicznie; ostateczne warunki licencji zostaną potwierdzone podczas premiery.
FUNDAMENT O OTWARTYM KODZIE
Techniczny fundament VORQYN ma otwarty kod źródłowy i będzie publicznie dostępny na GitHub. Osoby chcące zrozumieć wyprowadzanie kluczy, szyfrowanie czy granice parserów nie muszą polegać na hasłach marketingowych.
Nie ukrywamy algorytmów. VORQYN wykorzystuje sprawdzone rozwiązania, takie jak Argon2id, HKDF-SHA-256, XChaCha20-Poly1305, X25519 i Ed25519. Otwarta implementacja i czytelne interfejsy pozwalają poddać podstawę niezależnej analizie.
DLA CIEKAWYCH I TECHNICZNYCH
Tak. VORQYN stawia na lokalny sejf. Otwieranie, wyszukiwanie, zarządzanie i przeglądanie danych działa bez obowiązkowego konta w chmurze. Połączenie sieciowe jest wymagane tylko dla celowo włączonych funkcji internetowych lub aktywacji.
Nie. Chmura producenta nie jest wymagana. Do synchronizacji między urządzeniami planowana jest obsługa własnego serwera SFTP oraz istniejących usług, takich jak Dropbox. Kolejne integracje zostaną ogłoszone przy premierze.
Tak. Licencja dożywotnia oznacza bezterminowe prawo do użytkowania bez obowiązkowych opłat miesięcznych lub rocznych.
System typów Rust zapobiega wielu błędom pamięci już podczas kompilacji. Zarządzanie własnością danych, modułowość i kontrolowane interfejsy to ważne zalety techniczne, ale nie stanowią automatycznej certyfikacji bezpieczeństwa.
Organizacje potrzebują tożsamości, ról, członkostw, rejestracji urządzeń i rozliczalnych uprawnień. Sam synchronizowany plik nie zapewnia tych właściwości.
Zasada prywatności wyklucza wysyłanie statystyk dotyczących sposobu korzystania z VORQYN. Połączenia dla świadomie włączonych funkcji, np. synchronizacji, to inna kwestia i muszą być przejrzyste.
VORQYN pojawi się wkrótce. Do tego czasu prawdziwe zrzuty ekranu pokazują obecną aplikację i planowane funkcje.
Argon2id wymaga dla każdej próby hasła pamięci i czasu obliczeń, co zwiększa koszt masowo równoległych ataków sprzętowych. Łańcuch odblokowania obejmuje także niezależny 256-bitowy klucz tajny. Utrudnia to zgadywanie offline, ale nie oznacza absolutnej niemożliwości ataku.
VORQYN projektowano z myślą o gotowości postkwantowej: 256-bitowych kluczach symetrycznych, wersjonowanych formatach i kontrolowanej migracji do standardowych algorytmów, np. ML-KEM i ML-DSA. To plan na przyszłość, a nie deklaracja obecnego bezpieczeństwa postkwantowego.
Planowana jest publikacja technicznego rdzenia na GitHub, aby umożliwić niezależną analizę algorytmów, bibliotek i interfejsów.
VORQYN projektowano do lokalnej pracy bez telemetrii: bez statystyk użytkowania, śledzenia i ukrytego monitorowania. Ruch sieciowy można sprawdzić za pomocą Wireshark lub zapory. Połączenia związane z aktywacją, synchronizacją i aktualizacjami są odrębne od telemetrii.
Nic. Wersja Free jest bezpłatna na zawsze i ma limit 50 haseł. Wersje wyższe można testować bezpłatnie przez 14 dni.
Podczas premiery pierwszych 500 nabywców VORQYN Personal otrzyma bezpłatne rozszerzenie do Pro Lifetime. Bonus jest ograniczony do pierwszych 500 kwalifikujących się zakupów.
QuickPass przechowuje kody QR, karty pokładowe, bilety i vouchery jako osobne wpisy. Dzięki temu są od razu dostępne zamiast ginąć w zdjęciach, e-mailach i czatach.
VORQYN przygotowano z myślą o elastyczności kryptograficznej: szyfrowanie, wyprowadzanie kluczy, podpisy i koperty kluczy są wersjonowane oddzielnie. Algorytm narażony na atak można zastąpić zatwierdzonym rozwiązaniem. Istniejące sejfy są ponownie szyfrowane świeżymi kluczami, weryfikowane i migrowane dopiero po kontrolach. Stara kopia zapasowa jest zachowywana na czas migracji. Nie przewiduje się niezweryfikowanych automatycznych zmian ani obniżenia poziomu ochrony.
WARTO WIEDZIEĆ
Nie. Hasła możesz przechowywać na własnym urządzeniu i korzystać z VORQYN bez stałego internetu.
Tak. VORQYN nie wymaga chmury, lecz opcjonalna synchronizacja ma działać także przez Dropbox i własny serwer.
Dostępna będzie bezpłatna wersja oraz warianty z dodatkowymi funkcjami. Wersje płatne będzie można testować przez 14 dni.
Nie. Za licencję dożywotnią płacisz raz i korzystasz bezterminowo.
QuickPass przechowuje kody QR, bilety lotnicze, bilety na wydarzenia i vouchery, aby można było szybko je pokazać.
VORQYN nie wysyła statystyk użytkowania. Połączenia nawiązywane są tylko dla świadomie używanych funkcji online, takich jak aktywacja czy synchronizacja.
VORQYN pojawi się wkrótce. Ta strona już teraz pokazuje prawdziwy podgląd aplikacji.
JUŻ WKRÓTCE · MADE IN GERMANY · OTWARTY RDZEŃ
A Menedżer haseł nowej generacji z Argon2id przeciw atakom GPU/ASIC offline, XChaCha20-Poly1305, otwartym rdzeniem, QuickPass, obsługą subskrypcji i umów, trybem Business, 14-dniowymi okresami próbnymi oraz Pro Lifetime dla pierwszych 500 nabywców Personal.
Twoje hasła i ważne dane zasługują na bezpieczne miejsce. VORQYN pojawi się wkrótce – z darmową edycją, licencjami dożywotnimi i specjalną ofertą dla pierwszych 500 nabywców licencji Personal.
Nowy produkt z Niemiec. VORQYN jest obecnie w fazie rozwoju, przed pierwszą publiczną premierą.
YOUR KEYS. YOUR RULES.