Sin nube obligatoria
Funciona sin conexión. Tú decides dónde están tus datos.
LA PRIVACIDAD NO ES NEGOCIABLE.
Tus contraseñas, billetes, claves y datos digitales importantes: seguros en un solo lugar. VORQYN combina cifrado moderno con control total: sin nube obligatoria, sin suscripción obligatoria y sin transferir datos de uso. YOUR KEYS. YOUR RULES.
Descubre la diferenciaFunciona sin conexión. Tú decides dónde están tus datos.
Sin alquiler permanente para tus propias claves.
Compra una vez, úsalo para siempre.
Sin perfiles de uso ni pings ocultos de análisis.
LA NUEVA GENERACIÓN
EXPLICADO DE FORMA SIMPLE
VORQYN reúne contraseñas, códigos, billetes e información importante en un solo lugar. Menos búsquedas, más orden y más control sobre tus datos.
Un gestor de contraseñas debe protegerte, no crear nuevas dependencias. Por eso VORQYN pone en el centro tu propia bóveda y no la cuenta del fabricante. Tú decides dónde se guardan los datos, cómo se accede, cómo se sincroniza y qué licencia quieres. Además, VORQYN reúne contraseñas, TOTP, billetes, códigos QR, contratos, suscripciones, claves y certificados en un único centro de seguridad moderno.
¿POR QUÉ VORQYN?
La diferencia está en toda la arquitectura, no en una palabra de moda. VORQYN combina control de los datos, decisiones técnicas transparentes y código moderno sin imponer una nube ni una suscripción recurrente.
Un núcleo Rust moderno y modular en lugar de capas de código heredado. Componentes separados, interfaces estrictas y operaciones de seguridad auditables definen el enfoque.
Una bóveda local sin cuenta obligatoria del fabricante. Para sincronizar dispositivos eliges el destino: tu servidor SFTP, un servicio propio o un proveedor cloud existente como Dropbox. Podrán añadirse más servicios.
Una licencia vitalicia separa el uso a largo plazo de los pagos recurrentes. El estado de tu licencia nunca debe sustituir tu derecho a descifrar, respaldar o exportar tus datos.
Sin telemetría de uso o comportamiento como modelo de negocio. Un gestor de contraseñas no necesita saber qué webs visitas, cuántas cuentas tienes o cuándo abres la bóveda.
En vez de algoritmos propios secretos, VORQYN usa criptografía consolidada: Argon2id para derivación resistente a ataques offline con GPU/ASIC, XChaCha20-Poly1305 para cifrado autenticado y una arquitectura crypto-agile preparada para futuras migraciones poscuánticas.
Más que contraseñas: TOTP, notas, documentos, claves, certificados, licencias, suscripciones y contratos en un sistema de gestión claro y organizado.
¿POR QUÉ VORQYN?
VORQYN facilita gestionar tus datos digitales importantes de forma segura y ordenada.
Tus contraseñas siguen en tu dispositivo incluso sin internet. Dropbox y otras nubes están previstas como opciones voluntarias de sincronización.
El cifrado moderno protege tus datos sin que tengas que entender la tecnología.
Una licencia vitalicia evita las cuotas mensuales o anuales obligatorias.
MÁS ALLÁ DE LAS CONTRASEÑAS
VORQYN organiza mucho más que inicios de sesión: códigos QR y de barras, billetes, contratos, suscripciones, claves y documentos digitales. Todo donde realmente lo necesitas.
TU DÍA A DÍA DIGITAL
Contraseñas, documentos importantes, suscripciones y fechas de cancelación. VORQYN pone orden en tu vida digital.
Contraseñas, secretos, TOTP y códigos de recuperación van juntos. VORQYN separa el acceso cómodo del desbloqueo controlado.
Tus contraseñas y datos de acceso en un lugar seguro. Encuentra rápido lo que necesitas.
Claves SSH, certificados X.509/TLS y contextos OpenPGP tienen su propia sección. Validez, relaciones y estado aparecen ordenados junto a las credenciales.
Plazos, costes recurrentes, fechas de cancelación y recordatorios convierten logins aislados en una visión real de cuentas y contratos.
Controla tus suscripciones, sus costes y las fechas de cancelación.
El historial, las revisiones y los cambios rastreables forman parte del diseño, sobre todo si hay varios dispositivos o cambios accidentales.
El diseño permite compartir secretos o archivos concretos en vez de toda la bóveda. Los permisos se vinculan a identidades y reglas.
Etiquetas, búsqueda inteligente, bóvedas personales y responsabilidades claras reducen el caos entre cuentas y servicios.
Organiza la información importante y encuéntrala rápido.
QUICKPASS · MÁS ALLÁ DE LAS CONTRASEÑAS
QUICKPASS
Con QuickPass, tus tarjetas de embarque, entradas y otros códigos están siempre a mano. Solo abre VORQYN y muestra el código.
Con VORQYN QuickPass, los datos escaneables del día a día ya no se pierden entre fotos, correos y chats. Códigos QR, billetes, entradas y cupones se gestionan en un área propia.
QuickPass guarda imágenes PNG, JPEG y WebP, las organiza por título, etiquetas, favoritos y fecha de caducidad y las muestra en grande para enseñarlas directamente.
Un QuickPass es deliberadamente distinto de un código de configuración TOTP. VORQYN separa claramente los códigos para mostrar, los billetes y los secretos del autenticador.
VORQYN · PRIMER VISTAZO
Capturas reales de VORQYN: bóveda y búsqueda, suscripciones y contratos, además de gestión de claves y certificados. Haz clic en una imagen para verla en tamaño completo.
Así se ve VORQYN. Las imágenes muestran vistas reales de la aplicación. Toca una imagen para ampliarla.
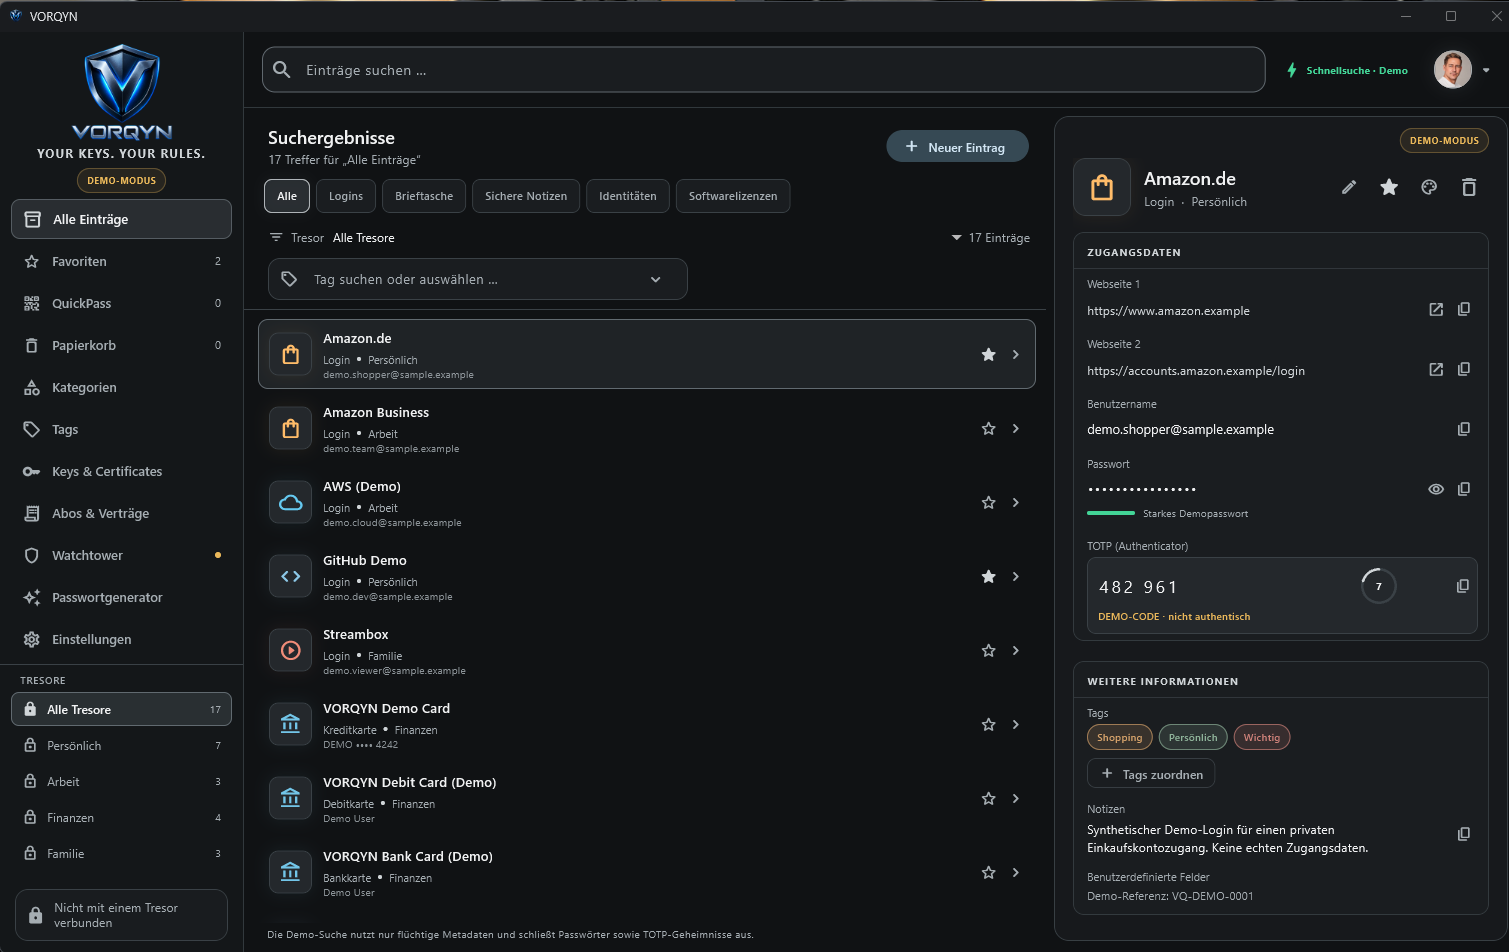
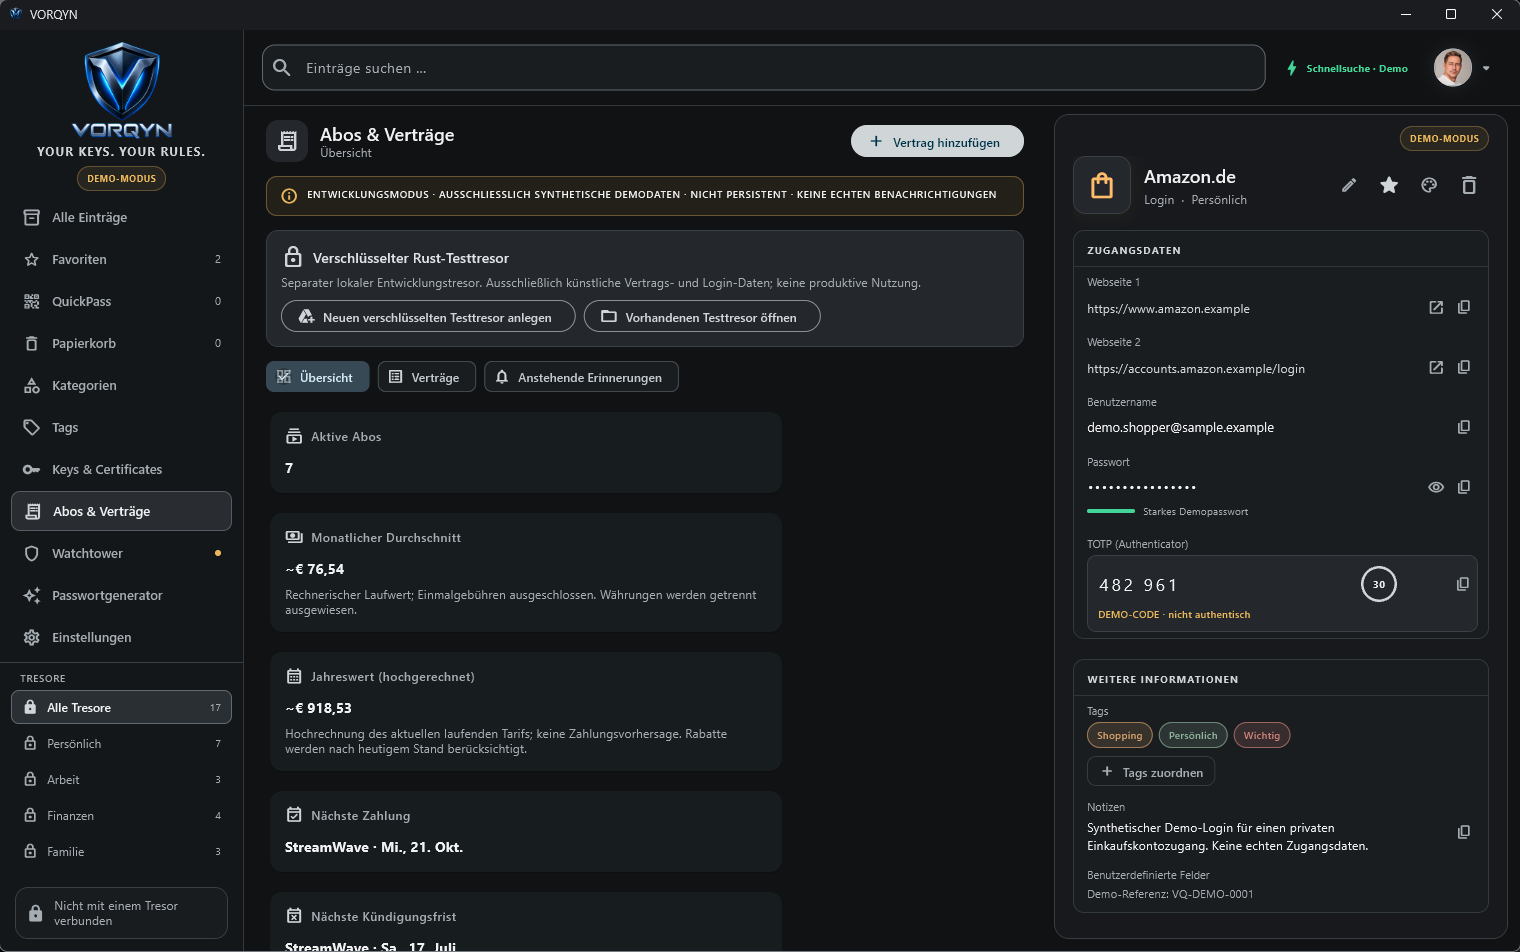
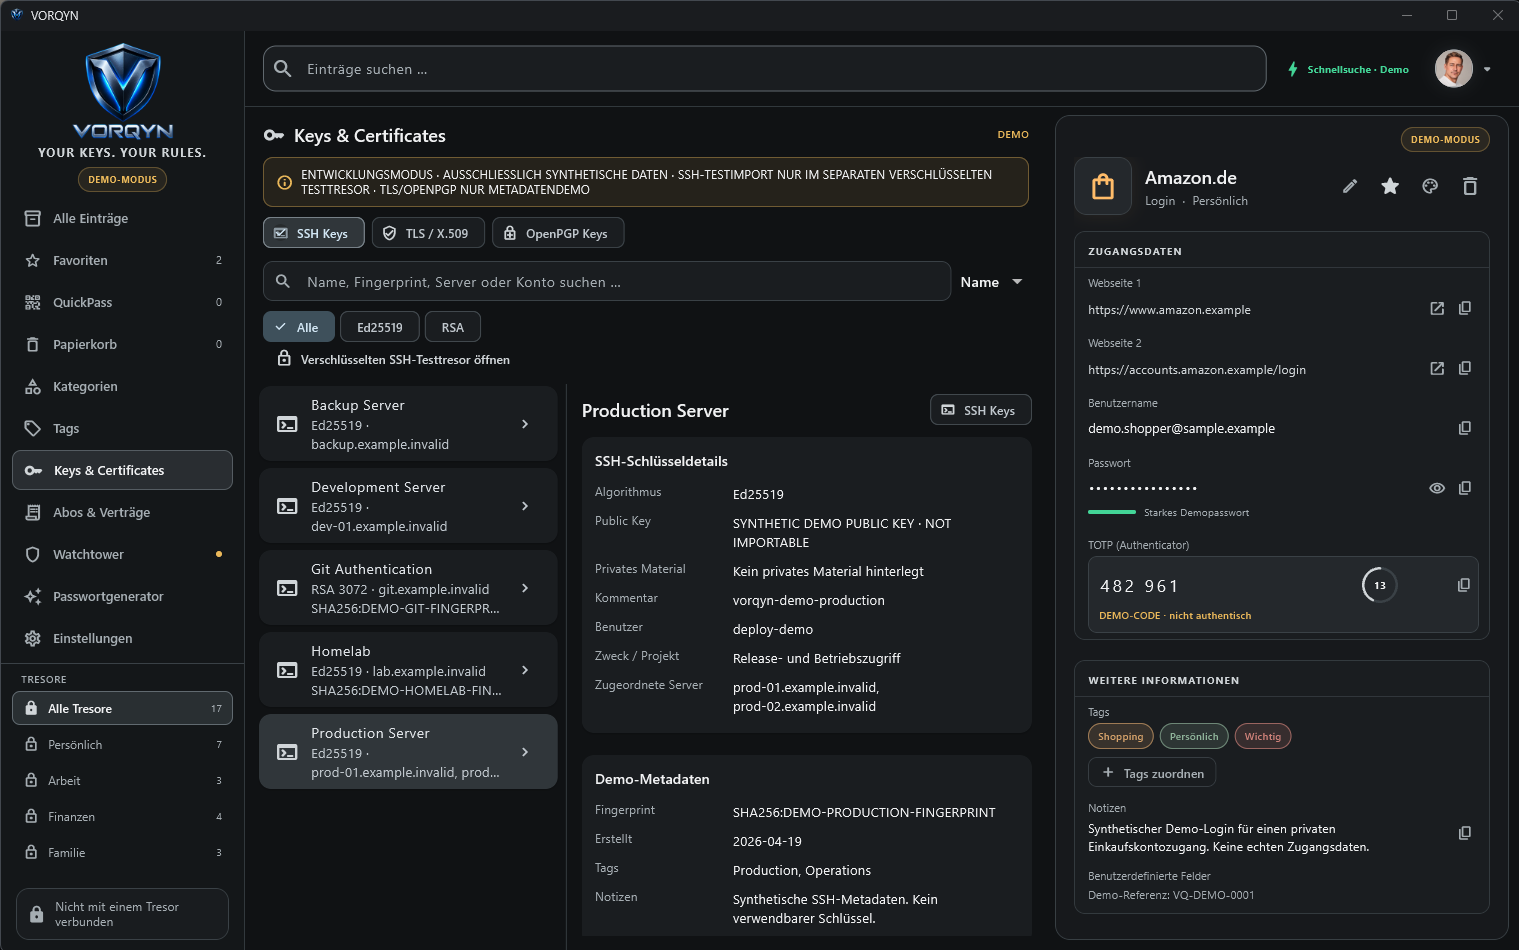
Capturas originales de la aplicación Windows de VORQYN en modo demo con datos sintéticos. No son maquetas recreadas.
PARA EQUIPOS Y EMPRESAS
En el modo Business, tu equipo puede gestionar contraseñas compartidas y accesos importantes. Tú defines qué personas pueden acceder a cada información.
BUSINESS EXPLAINED
En muchos equipos los problemas empiezan con un documento o chat donde se comparten credenciales. Esto no escala: ya no se sabe quién conserva acceso, qué versión es actual ni cómo retirar permisos de forma segura.
En su lugar, el modelo Business utiliza organizaciones, miembros, grupos y bóvedas de equipo. Un Owner administra la organización, los Vault Admins gestionan ciertas bóvedas, los Editores mantienen entradas y los Lectores tienen acceso de solo lectura al contenido asignado. Cada acción se limita por rol y bóveda.
Lo esencial: Cifrar secretos no equivale a gestionar permisos. Los cambios de miembros exigen distribución y rotación controladas de claves. Una carpeta SFTP no basta como plataforma de equipo segura. El servicio de coordinación gestiona accesos sin contraseñas en texto claro.
FREE · PERSONAL · PRO · BUSINESS · ENTERPRISE
VORQYN ofrece una edición gratuita permanente. Personal y Pro están disponibles como licencias vitalicias sin suscripción obligatoria. Business y Enterprise están pensadas para equipos y organizaciones.
Gratis, personal o empresarial: elige la versión adecuada para ti. Las ediciones de pago se pueden probar durante 14 días.
Empieza con seguridad, gratis para siempre y sin prisas.
Empieza gratis y guarda contraseñas de forma segura.
Gratis, limitado a 50 contraseñas.
Tu vida digital sin el límite de Free: local e independiente.
Para quienes quieren gestionar contraseñas y datos importantes cada día.
Compra una vez y úsalo de forma permanente.
Para usuarios avanzados y quienes alojan sus servicios: más control, funciones y licencia permanente sin suscripción.
Funciones avanzadas para uso intensivo. Compra una vez y úsalas siempre.
Compra una vez y usa Pro de forma permanente.
Bóvedas compartidas y control de acceso claro en lugar de listas de contraseñas en chats.
Para equipos que quieren gestionar contraseñas y controlar accesos.
Para agencias, equipos DevOps y departamentos de TI.
Gobernanza y políticas para toda la organización en entornos TI complejos.
Para grandes empresas con muchos equipos y necesidades especiales.
Para grandes empresas y entornos de TI exigentes.
Los primeros 500 compradores de Personal en el lanzamiento recibirán una actualización gratis a Pro Lifetime. Pro está disponible por separado como licencia vitalicia.
Las ediciones de pago incluyen una prueba gratuita de 14 días. Explora el producto antes de comprar y elige tu edición. La versión Free seguirá siendo gratuita.
Todas las ediciones están previstas para el lanzamiento de VORQYN. El producto aún no se ha publicado; los detalles de licencia se confirmarán al lanzarlo.
YOUR VAULT. EVERYWHERE.
VORQYN está pensado para escritorio, smartphone y navegador. El núcleo compartido en Rust mantiene la lógica de seguridad coherente entre plataformas, mientras que adaptadores nativos gestionan los detalles del sistema.
VORQYN está pensado para ordenadores y móviles. Tus navegadores también estarán soportados.
Extensiones de navegador Firefox · Chrome · Edge · Opera · Safari
Windows es la plataforma principal de desarrollo. Todas las referencias a plataformas describen las plataformas objetivo del producto; los lanzamientos y aprobaciones específicos dependen de las pruebas correspondientes.
CRYPTOGRAPHY BY DESIGN
VORQYN combina una contraseña maestra con una clave secreta independiente de 256 bits. El objetivo es claro: una copia de la bóveda por sí sola no debe bastar para un ataque offline cómodo.
Argon2id actúa como derivación de clave resistente gracias al uso intensivo de memoria. Se elige para encarecer los ataques con GPU y ASIC, porque cada intento de contraseña también consume memoria.
XChaCha20-Poly1305 protege la confidencialidad e integridad. HKDF-SHA-256 separa limpiamente los fines de las claves, y la arquitectura está diseñada para la preparación poscuántica y futuras migraciones criptográficas.
EN PROFUNDIDAD · CRIPTOGRAFÍA MODERNA
La criptografía no mejora por mezclar muchos algoritmos. Lo importante es separar claramente derivación de claves, cifrado, integridad, identidad digital y migraciones futuras.
Derivación intensiva en memoria: encarece los intentos paralelos con GPU y ASIC especializados. Los parámetros se versionan para controlar el coste de seguridad.
Las claves se separan en vez de reutilizarse. Cada función tiene su propia rama de derivación: desbloqueo, almacenamiento local, caché de bóveda, claves de entradas y recuperación.
Cifrado simétrico autenticado con nonce de 24 bytes (192 bits). XChaCha20-Poly1305 combina propiedades AEAD sólidas con gestión práctica de nonces para entradas, revisiones y adjuntos.
Funciones distintas: X25519 para sobres de dispositivo e intercambio de claves, Ed25519 para eventos administrativos firmados y anclas de confianza. No se mezclan funciones de firma y cifrado.
Los algoritmos poscuánticos estandarizados abren el camino para futuros sobres de claves y firmas. Un formato de bóveda versionado facilita migraciones controladas en vez de cambios improvisados.
La codificación determinista facilita límites estrictos del analizador y pruebas reproducibles. El cifrado autenticado Secretstream basado en XChaCha sirve para adjuntos grandes y flujos de datos.
Argon2id aumenta los recursos necesarios por intento, mientras que la clave secreta independiente impide que el archivo de bóveda sea suficiente por sí solo. La combinación dificulta ataques offline con GPU y ASIC.
ENGINEERED FROM A CLEAN SLATE
Desde el inicio, VORQYN separa el núcleo de seguridad, la interfaz y las funciones nativas. Así el código se prueba mejor, las interfaces son claras y los cambios criptográficos se controlan con precisión.
Rust ofrece seguridad de memoria mediante ownership y borrowing, evitando muchas clases de errores habituales. Flutter proporciona interfaces coherentes, mientras que adaptadores nativos gestionan las funciones de Windows, macOS, Linux, Android e iOS.
La pila criptográfica también es modular. Los identificadores de suite versionados distinguen AEAD, KDF, firmas, sobres de claves y cifrado de adjuntos. Los cambios afectan a componentes concretos. Cambiar una biblioteca no protege los datos ya guardados: VORQYN define un nuevo cifrado verificado con claves nuevas y migración controlada.
En lugar de despreciar todo el código antiguo, VORQYN plantea la pregunta esencial: ¿Qué interfaces, dependencias y supuestos de seguridad necesitamos realmente hoy? Nuestro enfoque parte de esa pregunta, en lugar de mantener por obligación decisiones de arquitectura antiguas.
OPEN SOURCE FOUNDATION
La base técnica de VORQYN es open source y estará disponible públicamente en GitHub. Quien quiera entender derivación de claves, cifrado o límites del parser no tiene que fiarse del marketing.
No ocultamos el algoritmo. VORQYN se apoya en piezas conocidas como Argon2id, HKDF-SHA-256, XChaCha20-Poly1305, X25519 y Ed25519. Una implementación abierta e interfaces legibles hacen la base verificable.
SIN TELEMETRÍA POR DISEÑO
VORQYN está diseñado para que no genere tráfico de telemetría ni de seguimiento durante el uso local normal. Puedes comprobarlo con Wireshark, un firewall o monitorización de procesos.
La actividad de red para activación, actualizaciones, tu propia sincronización u otras funciones online usadas intencionalmente es otra cosa. Lo importante es separar con claridad el uso local de la comunicación online deliberada.
Eso es local-first en la práctica: VORQYN funciona sin una nube obligatoria del fabricante y su comportamiento de red sigue siendo comprensible y controlable.
PRIVACY THAT YOU CAN VERIFY
Un gestor de contraseñas no necesita comunicarse con el fabricante cada día. VORQYN está diseñado para uso local sin tráfico de telemetría ni análisis : sin perfiles de uso, eventos ocultos al desbloquear ni estadísticas sobre cuentas guardadas.
La excepción es visible: La activación de licencia requiere comunicación definida. La sincronización con tu infraestructura también genera tráfico, igual que funciones online activadas por ti. Estas actividades no se ocultan como «telemetría».
Los usuarios avanzados pueden inspeccionar el comportamiento con Wireshark, monitorización de procesos y registros del firewall. Esta posibilidad de verificación forma parte del objetivo del lanzamiento; aquí no se afirma ninguna auditoría externa.
LOCAL FIRST. YOUR INFRASTRUCTURE.
Las contraseñas siguen accesibles sin internet. El almacenamiento local es la base del sistema, no solo una caché temporal. No hace falta una cuenta obligatoria con un proveedor central para abrir tus datos.
Los proveedores cloud existentes también pueden servir como destinos opcionales de sincronización. Además de tu servidor SFTP, Dropbox está entre las integraciones previstas, con otros proveedores posibles. Puedes seguir usando tu servicio en vez de pasarte a una nube del fabricante. Los datos se cifran en tu dispositivo; el proveedor no recibe claves de descifrado y solo almacena datos cifrados.
Un punto es especialmente importante para usuarios técnicos: Sincronizar archivos no equivale a gestionar permisos de equipo. Por eso la arquitectura separa el transporte cifrado de la gestión de identidades, roles y permisos.
SECURITY ENGINEERING
VORQYN combina criptografía sólida, límites estrictos de los analizadores, dominios de seguridad separados, reglas de recuperación, interfaces verificables y claves distintas. Juntos, estos elementos hacen un gestor de contraseñas de nueva generación completo.
El cifrado autenticado protege los secretos y detecta cambios en los datos cifrados. La integridad importa tanto como la confidencialidad.
Interfaces limitadas, analizadores estrictos, módulos probables y claves separadas reducen la complejidad en áreas críticas.
Cambios de dispositivo, copias de seguridad y factores perdidos requieren reglas propias. El cifrado no sirve si la recuperación expone los datos sin que nadie lo note.
La seguridad de VORQYN surge de la combinación de criptografía, arquitectura, control de acceso y comportamiento verificable, no de una palabra de moda.
PARA CURIOSOS Y TÉCNICOS
Sí. Local-first pone tu bóveda local en el centro. Abrir, buscar, administrar y consultar funciona sin cuenta cloud obligatoria. Las conexiones se usan para funciones online elegidas o activación.
No. La nube del fabricante no es obligatoria. Para sincronizar dispositivos, VORQYN prevé tu servidor SFTP o servicios existentes como Dropbox. Los demás servicios se anunciarán con los lanzamientos.
Sí. La licencia vitalicia da derecho de uso permanente sin cuotas mensuales ni anuales obligatorias, como alternativa a los modelos solo por suscripción.
El sistema de tipos de Rust puede evitar muchos errores de memoria al compilar. Sus ventajas son ownership, componentes modulares y límites auditables, no una certificación automática de seguridad.
Las organizaciones necesitan identidades, roles, miembros, registro de dispositivos y permisos verificables. Un archivo sincronizado no basta.
El principio de privacidad evita enviar estadísticas de tu comportamiento. Las conexiones para funciones activadas por ti, como sincronización, son distintas y deben ser transparentes.
VORQYN llegará pronto. Mientras tanto, las capturas reales muestran la aplicación actual y las funciones previstas.
Argon2id necesita memoria y tiempo de cálculo para cada intento, encareciendo ataques paralelos. Una clave secreta independiente de 256 bits también forma parte del desbloqueo. Esto dificulta los ataques offline, sin hacerlos imposibles.
VORQYN se diseña para preparación poscuántica: claves simétricas de 256 bits, formatos crypto-agile y arquitectura de migración controlada a algoritmos estandarizados como ML-KEM y ML-DSA. No significa que ya sea seguro frente a ataques cuánticos.
La base técnica está prevista para publicarse en GitHub, donde se podrá revisar y descargar. Los desarrolladores podrán analizar algoritmos, bibliotecas e interfaces.
VORQYN está diseñado para funcionar localmente sin telemetría: sin estadísticas, pings de seguimiento ni monitorización oculta. Puedes inspeccionar el tráfico con Wireshark o un firewall. Activación, sincronización elegida y actualizaciones son conexiones distintas.
Nada. Free es gratis permanentemente. El límite de 50 contraseñas figura en las ediciones. Las ediciones superiores se pueden probar 14 días.
En el lanzamiento, los primeros 500 compradores de VORQYN Personal recibirán una actualización gratuita a Pro Lifetime. La oferta se limita a las primeras 500 compras.
QuickPass guarda elementos escaneables como códigos QR, tarjetas de embarque, entradas y cupones en entradas propias. Están listos al instante en vez de perderse entre fotos, correos y chats.
VORQYN está diseñado para crypto-agility: cifrado, derivación, firmas y sobres de claves tienen versiones independientes. Un algoritmo afectado puede sustituirse por uno aprobado. Las bóvedas se vuelven a cifrar con claves nuevas, se verifican y solo entonces se migran. Se conserva la copia anterior. No se prevén cambios automáticos sin revisar ni degradaciones.
BUENO SABERLO
No. Puedes guardar tus contraseñas en tu dispositivo y usar VORQYN sin conexión permanente.
Sí. VORQYN está pensado sin obligación de nube, pero la sincronización opcional también podrá funcionar con servicios existentes como Dropbox o tu propio servidor.
Hay una versión gratuita permanente y otras ediciones con más funciones. Las ediciones de pago se pueden probar durante 14 días.
No. Con una licencia vitalicia pagas una vez y usas tu versión de forma permanente.
QuickPass reúne códigos QR, billetes de avión, entradas y cupones para mostrarlos rápidamente.
VORQYN evita enviar estadísticas de uso. Solo las funciones online activadas por ti, como la activación o la sincronización, generan conexiones.
VORQYN llegará pronto. Esta página ya te ofrece una vista real de la aplicación.
PRÓXIMAMENTE · MADE IN GERMANY · OPEN SOURCE CORE
Un gestor de contraseñas de nueva generación con Argon2id contra ataques offline con GPU/ASIC, XChaCha20-Poly1305, núcleo open source, QuickPass, suscripciones y contratos, modo Business, pruebas de 14 días y Pro Lifetime para los primeros 500 compradores de Personal.
Tus contraseñas y datos importantes merecen un lugar seguro. VORQYN llegará pronto, con versión gratuita, licencias vitalicias y una oferta especial para los primeros 500 compradores de una licencia Personal.
Un nuevo producto de Alemania. VORQYN está en desarrollo y aún no ha tenido su primer lanzamiento.
YOUR KEYS. YOUR RULES.